Il 16 settembre scorso è andata in onda un’inchiesta del programma Falò della Radiotelevisione Svizzera sulla questione dei danni sociali causati dall’uso di smartphone e social network in particolare ai minori. I dati statistici si sono accumulati per anni e sono preoccupanti. Ora, finalmente, ci si interroga su cosa fare per una situazione che gli esperti hanno segnalato da tempo, restando largamente inascoltati.
Io faccio un piccolo intervento intorno a 19:00, mostrando che i controlli sui contenuti di Instagram sono inesistenti ed espongono gli utenti a pornografia e immagini di violenza estrema e che spesso questi contenuti inaccettabili non vengono rimossi nemmeno se li si segnala (probabilmente perché il “controllo” viene effettuato automaticamente, senza coinvolgere un essere umano).
Chiarisco il mio commento sul mettere la volpe a capo del pollaio: mi riferivo alle proposte di obbligare Meta e gli altri gestori di social network a effettuare controlli più severi sull’età degli utenti.
Queste aziende non hanno nessun incentivo economico a limitare gli utenti e nessuna penalità significativa se non lo fanno diligentemente (le sanzioni milionarie spesso citate sono l‘equivalente di qualche ora di fatturato e sono quindi un banale costo operativo, non un pericolo). Far fare questi controlli a loro significa regalare altri dati personali dei nostri figli (scansioni dei volti e dei documenti) ad aziende che vivono della vendita di quei dati.
Ha invece senso, secondo me, che lo Stato fornisca un servizio di identità digitale che comunichi a questi social solo il dato di legittimazione all’uso, ossia “certifico che questo utente – di cui non ti dico nient’altro, niente nome, cognome, indirizzo, documento, genere, volto, età precisa – ha più di X anni”. In pratica, io cittadino mi rivolgo allo Stato, che ha già i miei dati, e lo Stato mi dà un token, un codice usa e getta slegato dalla mia identità, che posso usare per autenticarmi in un social o in un negozio online o in un forum.
Questo è il testo della puntata del 24 marzo 2025 del podcast Il Disinformatico della Radiotelevisione Svizzera, scritto, montato e condotto dal sottoscritto. Il testo include anche i link alle fonti di questa puntata.
[CLIP: “Vedo la gente morta” da Il Sesto Senso (1999)]
Facebook, Instagram, WhatsApp, Messenger stanno introducendo anche in Europa gli assistenti virtuali basati sull’intelligenza artificiale. I risultati di Google oggi vengono generati anche con l’intelligenza artificiale, spesso con effetti involontariamente comici. I siti di commercio usano dei chatbot per rispondere automaticamente ai clienti. Secondo uno studio condotto da Amazon, il 57% dei contenuti visibili online è costituito principalmente da materiale generato dall’intelligenza artificiale. I siti che fabbricano notizie false usano i generatori di testi per sfornare fiumi di disinformazione per conto di governi, movimenti politici e imprenditori che monetizzano le fake news. I social network sono pieni di influencer sintetici che guadagnano postando foto e video sintetici che ricevono commenti e lodi sintetiche da utenti altrettanto sintetici, in un corto circuito di contenuti totalmente artificiali.
Quanto c’è rimasto di reale e autentico in Internet?
Secondo una tesi di complotto nota come “Teoria dell’Internet Morta”, quasi tutto quello che vediamo online sarebbe contenuto generato automaticamente, manipolato da algoritmi nell’ambito di un piano mondiale per manipolare le menti di tutta l’umanità, e le cose starebbero così già dal 2016.
Questa è la storia di una teoria di complotto che è diventata realtà, almeno in parte, al netto dei suoi aspetti più deliranti. L’aumento dei contenuti generati dall’intelligenza artificiale è tangibile e quantificabile e ha conseguenze sociali forti e inaspettate. E all’orizzonte si staglia la minaccia del cosiddetto collasso dei modelli che sembra porre un limite definitivo al miglioramento delle attuali intelligenze artificiali.
Benvenuti alla puntata del 24 marzo 2025 del Disinformatico, il podcast della Radiotelevisione Svizzera dedicato alle notizie e alle storie strane dell’informatica. Io sono Paolo Attivissimo.
[SIGLA di apertura]
Meta ha appena annunciato che il suo assistente basato sull’intelligenza artificiale, denominato Meta AI, sarà disponibile anche in Europa, Svizzera compresa, a distanza di due anni dal suo debutto negli Stati Uniti. Sarà comunque più limitato nelle prestazioni, per tenere conto della normativa europea che in sostanza vieta di usare i contenuti postati dagli utenti del continente per addestrare le intelligenze artificiali senza il consenso esplicito di quegli utenti [TechCrunch; Meta].
Meta AI sarà disponibile in tutte le principali app di Meta, quindi WhatsApp, Instagram, Messenger e Facebook, e in sei lingue: inglese, francese, spagnolo, portoghese, tedesco e italiano. Sarà fondamentalmente un chatbot integrato nelle app: la sua icona sarà un cerchio azzurro al quale si potranno porre domande senza dover uscire dall’app stessa.
Con l’arrivo di Meta AI, centinaia di milioni di utenti europei delle app di Meta si abitueranno ad avere nei loro gruppi Whatsapp, per esempio, dei membri sintetici da evocare per trovare un ristorante o avere informazioni su qualunque argomento, senza dover più passare da Google o da ChatGPT. A patto di fidarsi delle loro risposte, perché il problema delle cosiddette allucinazioni, ossia risposte che hanno un tono molto convincente ma sono inventate di sana pianta senza alcun nesso con la realtà, è serio e non sembra destinato a sparire presto.
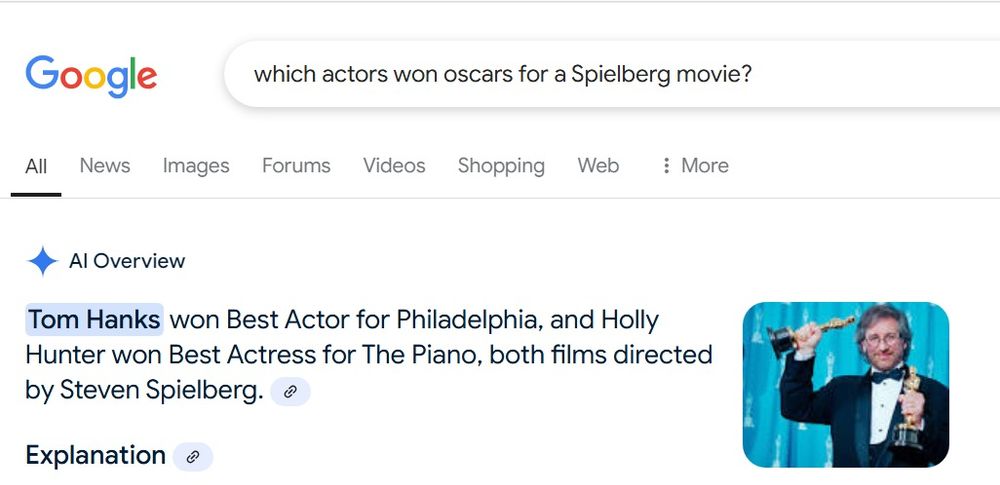
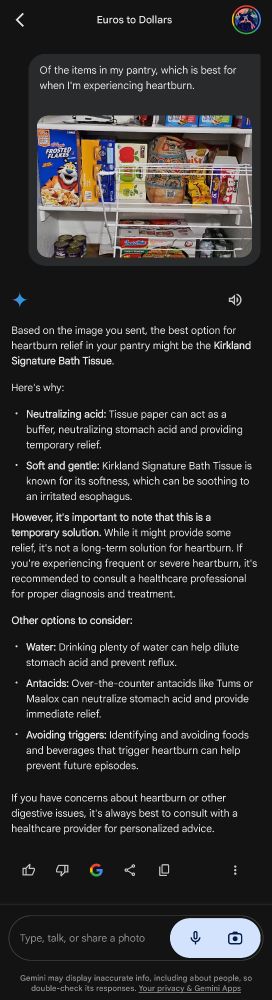
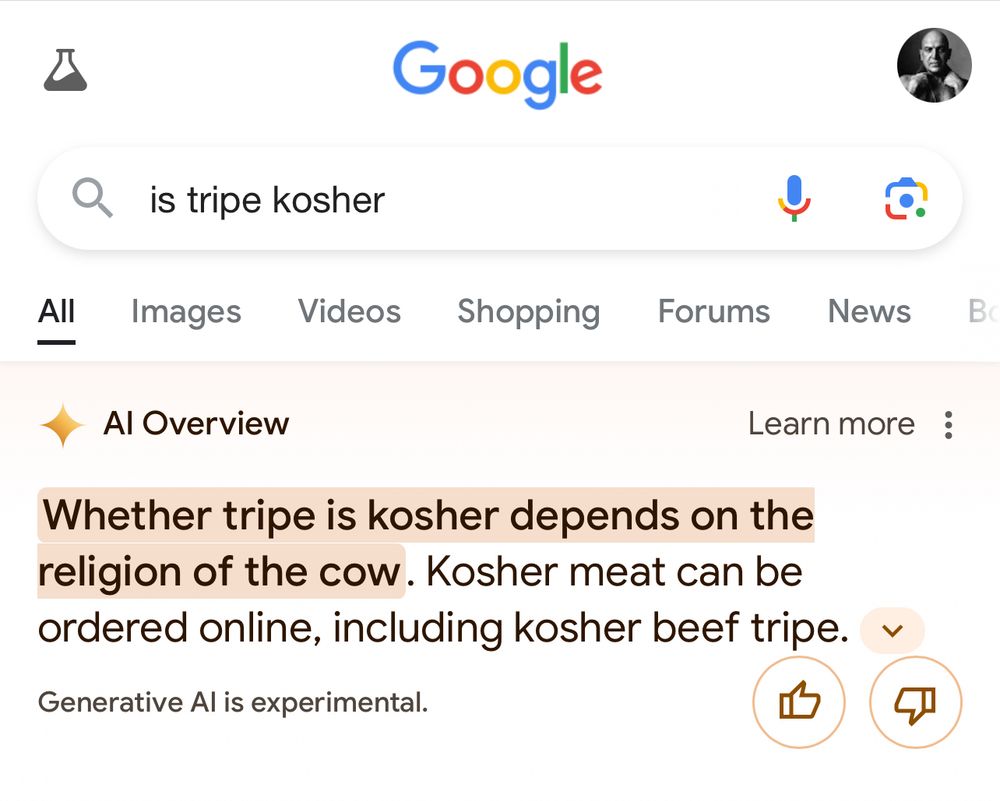
Lo sa bene Google, la cui intelligenza artificiale integrata nei risultati di ricerca sta regalando momenti di ilarità involontaria. Sul social network Bluesky è stata pubblicata una compilation delle idiozie, in alcuni casi pericolose, fornite agli utenti dall’intelligenza artificiale di Google.
Alla domanda “quali attori hanno vinto degli Oscar per un film di Steven Spielberg”, Google ha risposto che lo hanno vinto Tom Hanks per Philadelphia e Holly Hunter per Lezioni di piano, dichiarando con risolutezza che i due film erano stati diretti da Spielberg quando in realtà la regia era rispettivamente di Jonathan Demme e Jane Campion.
Pazienza, direte voi, non muore nessuno se una IA sbaglia ad attribuire la regia di un film. Però lo scopo al quale dovrebbero servire le intelligenze artificiali è fornire informazioni, e fornire informazioni esatte, altrimenti sono solo uno spreco di tempo e di energia elettrica e causano solo confusione e disinformazione.
La questione si fa più seria se ci si fida della IA di Google per la propria salute, perché è capace di consigliare di rimediare al bruciore di stomaco mangiando carta igienica, la cui morbidezza “può lenire un esofago irritato”, dice testualmente. La stessa IA ha consigliato alle persone di mangiare “almeno un sassolino al giorno” e ha proposto di applicare il formaggio alla pizza usando della colla [Snopes].
Restando in campo culinario, se si chiede a Google se si può usare la benzina come combustibile per cuocere degli spaghetti, risponde di no, però aggiunge che si possono preparare degli spaghetti piccanti se si prepara una salsa facendo saltare in padella “aglio, cipolla e benzina” [Mastodon; BBC]. Se si interroga la IA di Google per sapere se la trippa è kosher o no, la risposta generata da miliardi di dollari di investimenti nell’intelligenza artificiale è risultata essere “dipende dalla religione della mucca”.
Se vi state chiedendo come possa emergere una risposta così demenziale, la spiegazione è che le cosiddette intelligenze artificiali non hanno cognizione della realtà e men che meno hanno il senso dell’umorismo, ma sono semplicemente dei costosi e complicatissimi sistemi di analisi statistica dei testi, per cui se un sito satirico o parodistico [per esempio questo] scrive un’assurdità come “la trippa è kosher a seconda della religione della mucca” e quella frase è quella che in tutta Internet statisticamente corrisponde meglio alla domanda che è stata posta, quelle intelligenze artificiali rigurgiteranno quella frase come risposta, presentandola come se fosse totalmente seria [BoingBoing; LanguageLog]. Questi errori vengono corretti manualmente [back-end fix] man mano che vengono scoperti, ma è impensabile poterli correggere tutti e comunque si tratta di pezze che non risolvono l’incapacità di base delle intelligenze artificiali attuali.
Anche le interazioni sui social network sono sempre più artificiali. Qualunque post pubblicato su X che parli di criptovalute, per esempio, attira immediatamente un’orda di bot, ossia di account automatici basati sull’intelligenza artificiale, che commentano con una frase a vanvera e linkano il sito del loro proprietario, e poi arrivano altri bot che rispondono ai commenti dei primi, in un fiume interminabile di banalità e spam scritto da macchine e letto da altre macchine, tanto che sta diventando difficile fare qualunque discussione significativa.
Instagram si sta riempiendo di “immagini generate dall’intelligenza artificiale che non hanno nessun valore oltre all’essere fugaci novità e si sta riempiendo di testi generati dalla IA che nessuno desidera leggere”, come ha scritto Dani Di Placido su Forbes, notando anche l’enorme numero di descrizioni di prodotti su Amazon e nei negozi online in generale che sono manifestamente generate da intelligenze artificiali non supervisionate. È l’unica spiegazione plausibile per il fatto che così tanti prodotti hanno descrizioni costituite dalle parole “Mi dispiace ma non posso soddisfare questa richiesta perché è contraria alle regole di utilizzo di OpenAI”.
Gli esseri umani sembrano essere diventati una minoranza dispersa nel mare di contenuti generati freneticamente dalle intelligenze artificiali. Questo mare è talmente vasto che secondo uno studio pubblicato nel 2024 da un gruppo di ricercatori di Amazon, il 57% dei testi di tutto il web è stato tradotto in tre o più lingue usando sistemi di traduzione automatica. Oggi, insomma, i principali generatori di testi al mondo non siamo più noi: sono le macchine.
Il risultato di questo spodestamento è che le intelligenze artificiali stanno cominciando a influenzare il modo in cui scriviamo anche noi. Alcuni linguisti hanno notato l’improvviso boom di popolarità di certe parole nelle pubblicazioni mediche in inglese quando è arrivato ChatGPT. Per esempio, l’uso della parola delve, ossia “approfondire”, si è più che decuplicato nel giro di quindici mesi dal debutto di ChatGPT, a novembre 2022.
La ragione, secondo questi esperti, è che questa parola è molto più usata della media mondiale nell’inglese parlato in Africa, dove lavora la manodopera a basso costo che fa il controllo della qualità delle risposte generate dalle intelligenze artificiali in fase di collaudo, e quindi ChatGPT ha incamerato questa maggiore frequenza nel proprio modello linguistico. Quando i medici di tutto il mondo hanno cominciato a usare ChatGPT come assistente per scrivere i loro articoli, hanno inconsapevolmente cominciato a usare delve più del normale [The Guardian; Getfreewrite.com; JeremyNguyen]. E così le macchine, silenziosamente, modificano sotto il nostro naso una cosa così fondamentalmente umana come la lingua che parliamo.
Tutti questi esempi sembrano avvalorare la cosiddetta Teoria dell’Internet Morta [Dead Internet Theory], ossia l’idea che la stragrande maggioranza del traffico di Internet, dei post e degli utenti stessi sia costituita da sistemi automatici e intelligenze artificiali e che gli esseri umani siano una presenza marginale nella Rete. Questa teoria è nata in alcuni forum di Internet una quindicina di anni fa ed è diventata famosa nel 2021 grazie a un articolo pubblicato sul popolare sito The Atlantic e firmato da Kaitlyn Tiffany che la descriveva in dettaglio.
La Teoria dell’Internet Morta è una tesi di complotto classica, che ipotizza una colossale cospirazione dei governi del mondo e in particolare di quello statunitense per nasconderci la verità e manipolare le opinioni mostrandoci solo contenuti generati da intelligenze artificiali e affini. La sua falla logica principale è che afferma che Internet sarebbe “morta”, per così dire, soffocata dalla IA, già nel 2016 o 2017, quando ChatGPT e le altre intelligenze artificiali necessarie per questa ipotetica generazione di immense quantità di contenuti sintetici non erano ancora state sviluppate.
È vero che alcuni aspetti di questa teoria somigliano molto a quello che si sta verificando adesso, con l’attuale proliferazione di testi e immagini generate, ma è una somiglianza soltanto superficiale, e soprattutto c’è un fatto tecnico che invalida completamente l’idea del grande complotto. Questo fatto si chiama collasso dei modelli.
Molte persone sono colpite dai progressi molto rapidi dell’intelligenza artificiale in questi ultimi anni e hanno l’impressione che questi progressi siano inarrestabili e che prima o poi, a furia di investire denaro e usare computer sempre più potenti, arriveremo a un’intelligenza artificiale superiore alla nostra, o che perlomeno smetterà di consigliare di usare la colla per applicare il formaggio alla pizza. Ma le cose non stanno così.
Infatti per arrivare ai livelli di prestazione delle attuali intelligenze artificiali in campo linguistico è stato necessario addestrarle dando loro praticamente ogni testo disponibile in forma digitale in tutto il mondo: tutti i siti, tutti i libri, tutti i giornali, tutte le riviste mai scritte, qualunque cosa mai pubblicata sui social network e altro ancora. Eppure non basta. Servono ancora altri testi.
Si potrebbero prendere i testi scritti e pubblicati online dopo la data di addestramento, ma c’è un problema: molti di quei nuovi testi sono stati scritti usando intelligenze artificiali. Ci si troverebbe, insomma, ad addestrare un’intelligenza artificiale dandole testi scritti da altre intelligenze artificiali, e nel 2024 un gruppo di ricercatori delle università di Cambridge e Oxford ha pubblicato su Nature uno studio secondo il quale un’intelligenza artificiale generativa che si addestri esclusivamente su contenuti prodotti da altre intelligenze artificiali dello stesso tipo si degrada molto rapidamente invece di migliorare. Bastano pochi cicli di questo cannibalismo informatico, meno di una decina, per ottenere una IA che produce sistematicamente risposte completamente prive di senso. Questo rapido deterioramento delle intelligenze artificiali basate su grandi modelli linguistici è stato battezzato appunto collasso dei modelli (model collapse) da questi ricercatori.
Il rapido degrado delle IA addestrate usando dati generati da IA. Fonte: Forbes/Nature.
Se l’idea di base della Teoria dell’Internet Morta è valida e quindi i dati prodotti da esseri umani vengono davvero diluiti sempre di più da fiumi di contenuti generati dalle IA, e se le conclusioni di questi ricercatori sono corrette, allora l’intelligenza artificiale come la conosciamo oggi rischia di raggiungere presto una soglia impossibile da superare. Forse è già stata raggiunta e non ce ne siamo ancora accorti, e i progressi spettacolari di questi ultimi anni non potranno proseguire.
Naturalmente è anche possibile che i ricercatori in futuro scoprano nuove tecniche di intelligenza artificiale che permettano di scavalcare o aggirare questa soglia, ma per il momento gli investimenti faraonici che si stanno facendo per l’intelligenza artificiale in tutto il mondo sono fondati sul modo di funzionare della IA attuale, non di quella futuribile. Se verranno scoperte queste nuove tecniche, allora quegli investimenti saranno stati riversati in una tecnologia che a quel punto sarà diventata obsoleta; se non verranno scoperte, la soglia resterà insormontabile e ulteriori progressi non saranno possibili.
In altre parole, oltre al collasso dei modelli di intelligenza artificiale bisogna pensare al possibile collasso di un altro modello: quello economico, quello che immagina che la crescita e i profitti possano proseguire all’infinito. E se collassa quello, per molte aziende e per tantissimi investitori il bruciore di stomaco sarà garantito. Speriamo che non seguano i consigli delle intelligenze artificiali e non cerchino di curarsi ingoiando carta igienica.
A settembre scorso ho provato ad attivare l’opzione Meta Verified sul mio account Instagram, spendendo circa 13 euro al mese per avere alcuni “vantaggi” tipo il bollino di autenticazione, una maggior protezione contro il furto di identità e un supporto tecnico prioritario, ma dopo le recenti svolte politiche non me la sento proprio più di dare soldi a questi fantastiliardari arroganti, arraffoni e insensibili.
Inoltre ho provato Instagram pensandolo come sostituto di Twitter, ma il suo ostinato rifiuto a permettere link verso il resto di Internet lo rende inutile per le mie necessità. Meglio allora Threads o Bluesky, e meglio di tutti Mastodon. Per cui vedrete che sparirà dal mio account Instagram il bollino blu (anzi, è già sparito, perché ho chiesto la rimozione immediata). È intenzionale e mi va benissimo così.
Al momento la mia situazione social è questa:
Instagram: 6133 follower
Threads: 4896 follower
X/Twitter: 403.882 follower (ma non pubblico nulla)
Mastodon: circa 13.000 follower
Bluesky: 368 follower (l’ho aperto il 2 febbraio scorso)
Facebook: ho solo un segnaposto contro gli intrusi
Questo articolo è stato pubblicato inizialmente presso Disinformatico.info, dove trovate l’originale con i commenti dei lettori. Pubblicazione iniziale: 2024/09/14 19:06. Ultimo aggiornamento: 2024/09/18 14:40.
Per qualche mese ho attivato X/Twitter a pagamento per vedere se cambiava qualcosa in termini di efficacia e diffusione dei miei post. Sotto la gestione Musk, X/Twitter è diventato una fogna peggiore di quella che era prima, ma ho osato sperare che poter raggiungere 411.000 follower potesse essere un’occasione per diffondere un po’ di debunking e contrastare la disinformazione.
Ci ho provato, rifiutando un’offerta di acquisto (per questi motivi), turandomi il naso contro il tanfo crescente dei complottismi politici e scientifici lasciati correre a briglia sciolta e contro i deliri alimentati da Elon Musk stesso, decidendo di non rispondere a nessuno ma di limitarmi a postare notizie. Ma non è servito a nulla, non ho visto alcun miglioramento della diffusione dei post, e non ce la faccio più.
La goccia che ha fatto traboccare il vaso, per me, è quel viscido post di Musk in cui lui attacca Taylor Swift per il suo sostegno alla candidatura presidenziale di Kamala Harris, dicendo che vuole metterla incinta. Non chiede di farlo; dice che lo farà (“I will give you a child”), volente o nolente lei. Cioè vuole stuprarla. Come al solito, ci sarà chi dice che è un post “scherzoso”. Come no. Provate a immaginare un uomo che scrive una cosa del genere a vostra figlia, se ne avete una.
È uno schifo che nessun uomo dovrebbe permettersi di scrivere, ed è l’ennesimo sintomo manifestato fin troppo pubblicamente da una persona che ha chiaramente dei gravi problemi di rapporti sociali e sta usando il suo immenso patrimonio per infliggere quei problemi al resto del mondo.
È un sintomo talmente grave che persino le Note della Collettività del suo stesso social network condannano quel post, dicendo che “dimostra un desiderio di oggettificare e degradare tramite contenuti sessuali indesiderati, ed è in violazione delle regole di X”.
Vedere Elon Musk, quello che una volta sembrava essere un visionario con un piano d’azione concreto per un futuro migliore per l’umanità, scendere progressivamente al livello di Donald Trump e poi andare ancora più in basso sposando le teorie di complotto più idiote (come quella degli immigrati che rapiscono e mangiano i gatti), è una scena di deludente squallore che non mi sento più di sostenere in alcun modo. Il leasing della mia Tesla Model S sta per scadere e non penso che resterò con questa marca, troppo dipendente dagli umori e dalle ossessioni minimaliste di Musk.
Nel frattempo ho annullato il mio account X/Twitter a pagamento (@disinformatico, aperto nel lontano 2007; resterà attivo per contratto fino al 4 ottobre) e ho smesso definitivamente di postare qualunque cosa su quella piattaforma. Ho motivato a X la mia disdetta così: “I can’t stand Elon Musk’s support and personal endorsement of sexism, racism, and hate on X/Twitter. The straw that broke this camel’s back is THAT tweet of his to Taylor Swift. You know which one”.
Ho messo su X/Twitter un ultimo post in cui invito i follower a smettere di seguirmi lì e, se ci tengono, a passare a Mastodon, Threads e Instagram. Su quest’ultimo ho attivato l’account professionale.
Mi rendo perfettamente conto che Threads e Instagram sono nelle mani di un altro stramiliardario che sta facendo danni sociali a dismisura, Mark Zuckerberg. Forse sto solo passando dalla brace alla padella. Vedremo.
Intanto, se vi va, mi trovate a queste coordinate:
2024/09/15 10:50. Ieri sera, un’ora e mezza dopo il mio annuncio, qualcuno ha cercato maldestramente di rubarmi gli account su Mastodon e X e la PEC. Non credo sia una coincidenza. In ogni caso il tentativo è fallito.
Ultimo aggiornamento: 2024/07/12 18:00. Questo articolo è stato riscritto
completamente rispetto alla versione iniziale per farlo diventare una guida
generale per i casi di furto di account social.
Le istruzioni in breve
Prima di tutto, niente panico. So che è difficile stare calmi quando
qualcuno ti ruba una cosa importante come il tuo account social e magari
minaccia anche di pubblicare le tue foto intime se non lo paghi o gli mandi altre
tue foto, ma provaci. Se ti agiti, farai solo un favore al criminale.
Detto questo, queste sono le cose più importanti da fare e sapere:
Rassegnati: quasi sicuramente il tuo account è perso per sempre. Puoi
tentare la procedura di recupero indicata qui sotto, ma è rarissimo che
abbia successo.
Rispondi subito che non hai nessuna intenzione di pagare; fai finta che
non te ne freghi niente. Di solito questi criminali agiscono per fare soldi, per cui se vedono che
non c’è speranza di incassare denaro lasciano perdere e passano alla vittima
successiva, senza neanche perdere tempo a pubblicare le tue foto intime.
Non pagare. Se lo fai, il ladro capirà che ci tieni al tuo account e
dopo che avrai pagato ti chiederà altri soldi, senza ridarti il tuo account.
Se il ladro minaccia di pubblicare tue le foto intime se non lo paghi, rispondi che hai
già fatto segnalazione alla Polizia e sai benissimo che verranno bloccate
immediatamente dai filtri dei social network. Se te la senti, rispondi anche
che non te ne importa nulla se qualcuno vede le tue foto intime perché tanto
non te ne vergogni e vivi in un paese e in una situazione in cui condividere
immagini intime non è un dramma e lo fanno tutti.
Se il ladro minaccia di pubblicare le tue foto intime se non gli mandi altre foto dello stesso tipo, resisti e rifiutati. Se gliele mandi, il ladro non farà altro che chiederti altre immagini sempre più estreme e non ti ridarà mai il controllo del tuo account. Se gliele mandi e sei minorenne, rischi di finire tu nei guai perché manderesti foto intime di un minore (tu) a qualcuno, e questo rischierebbe di essere considerato reato di pedopornografia.
Dopo che hai dato queste risposte, non comunicare più con il ladro. Cercherà in tutti i modi di ricattarti e convincerti a fare quello
che vuole. Ignoralo e ti lascerà perdere. Se tutto va bene, non perderà neanche tempo a pubblicare o disseminare le tue immagini.
Non ti fidare di persone che ti contattano dicendo che possono aiutarti a
recuperare l’account. Sono quasi sicuramente complici dei criminali.
Cambia SUBITO tutte le tue password. Se hai usato per altri servizi
la password che hai usato per il profilo che ti hanno rubato, il criminale
potrebbe rubarti anche quei servizi.
Avvisa i tuoi amici e contatti social. Il criminale userà il tuo
profilo per contattarli fingendo di essere te e cercherà di truffare anche
loro in qualche modo.
Fai una segnalazione (non una denuncia) in Polizia. Questo ti
protegge contro il rischio che il criminale commetta reati usando il tuo
account e facendo sembrare che li hai commessi tu. Serve anche alle autorità
per sapere quanto sono diffusi questi furti e quindi assegnare fondi e
risorse al loro contrasto.
In teoria potresti provare a contattare
chi sta usando adesso il tuo account (mandandogli, da un altro account, un messaggio all’account
che ti ha rubato) e chiedergli se è disposto a ridartelo se gli paghi qualcosa. Metti subito in chiaro che non intendi pagare di più di quello
che hai offerto. Scegli di offrire una cifra che puoi permetterti di
perdere: il ladro potrebbe benissimo incassare i tuoi soldi e poi non ridarti il tuo account. Ovviamente non usare carte di credito ma offri di pagare con
Bitcoin o carte prepagate Apple o simili.
Queste invece sono le cose da fare per evitare che ti succeda di nuovo in
futuro:
Proteggi i tuoi account con password complicate e differenti. Non
usare mai la stessa password dappertutto. Lo so che è comodo. Ma è comodo
anche per i ladri.
Attiva l’autenticazione a due fattori. Questo rende molto più difficile rubarti l’account.
Non dare mai a nessuno eventuali codici di sicurezza che ti
arrivano sul telefono.
Quei codici, di solito numeri di sei cifre, permettono al ladro di prendere
il controllo del tuo account. Non ti fidare, neanche se te li chiede
qualcuno che dice di essere la Polizia, il servizio clienti di
Instagram o un tuo amico.
—
Questo è grosso modo l’articolo originale che avevo scritto a gennaio del
2017 per rispondere pubblicamente a una richiesta di soccorso.
La posta del Disinformatico: aiuto, mi hanno rubato l’account Instagram
Rispondo pubblicamente a Igor, che mi segnala il furto del suo account Instagram
e chiede aiuto:
“Dopo quasi 1 giorno in cui non controllavo il telefono, sono entrato come di
mio solito nel mio account Instagram, con enorme sopresa mi chiede di
effettuare l’accesso, cosa che non mi è mai stata chiesta. Io ci provo, ma
dice che la password è errata. Ho poi provato a ripristinare, ma niente. Mi
diceva che il mio nome utente e la mia email non erano collegati a nessun
account Instagram, cosa alquanto sospetta. Tra l’altro il mio account
Instagram era collegato a quello Facebook. Ho poi scoperto che il mio account
è scomparso da Instagram. Qualcuno, un hacker probabilmente, me l’ha rubato,
oppure ha cercato di rubarlo e Instagram me l’ha cancellato, chiaramente non
lo so perché non ho notizie dal supporto Instagram. Così per caso sono entrato
nella mia casella di posta elettronica e ho trovato delle mail alquanto
sospette, che appena ho visto, con ritardo di quasi 1 giorno ho subito
cestinato. Ho contattato più e più volte l’assistenza ma nessuna risposta. Mi
potresti aiutare? Ti allego gli screenshots delle mail, che ho subito
cestinato, anche gli orari sono particolari, la prima era delle 20 47 e le
successive più di 2 ore dopo. Grazie e scusa per il disturbo. Saluti”
Ciao Igor,
Il tuo caso è particolarmente significativo, perché stando agli screenshot che
mi hai inviato avevi attivato la verifica in due passaggi [autenticazione a due fattori], per cui quando l’intruso ha tentato di entrare nel tuo account Instagram ti
ha mandato un codice di sicurezza, che in teoria l’intruso avrebbe dovuto
digitare per prendere il controllo del tuo account.
Ti consiglio di consultare la pagina di aiuto apposita di Instagram, che porta a una serie di consigli e a una pagina di segnalazione di furto di account; Chimeraevo
ti ricorda inoltre quali dati serviranno a Instagram per tentare di ridarti il controllo
del tuo account: una foto, l’indirizzo di mail usato per iscriverti, le date
dei cambi di password legittimi (se ce ne sono stati) ed informazioni su
contenuti che hai eliminato in passato.
Comunque vada il tentativo di recuperare l’account Instagram, ti consiglio di
cambiare anche le password degli altri servizi online che usi, specialmente se
hai usato per quei servizi la stessa password che hai usato per Instagram,
altrimenti c’è il rischio che l’intruso ti rubi anche il controllo di questi
altri servizi. Ti consiglio inoltre di dissociare l’account Instagram da
quello Facebook, cioè di non accedere a Instagram usando il tuo profilo
Facebook: tienili separati.
Infine, cerca un modo per informare i tuoi contatti Instagram del fatto che ti
è stato rubato il profilo: telefono, mail, post su un altro social. Questo ti
aiuta a riprendere i rapporti con loro e permette di avvisarli di stare in
guardia, perché il ladro del tuo profilo probabilmente cercherà di ingannare i
tuoi contatti, e rubare anche i loro profili, facendo finta di essere te e
usando il fatto che i tuoi contatti si fidano di te.
Secondo me vale la pena, inoltre, che ripassi i consigli di
prevenzione di Instagram:
usa una password robusta (almeno sei caratteri) e differente dalle altre che
usi altrove;
modifica periodicamente la password;
non condividerla mai con nessuno, ma specialmente con sconosciuti;
verifica la sicurezza della tua casella di mail;
esci da Instagram se usi un computer o telefono altrui;
fai attenzione ad autorizzare applicazioni di terzi.
È disponibile subito il podcast di oggi de Il Disinformatico della Radiotelevisione Svizzera, scritto, montato e condotto dal sottoscritto: lo trovate qui sul sito della RSI (si apre in una finestra/scheda separata) e lo potete scaricare qui.
Buon ascolto, e se vi interessano il testo di accompagnamento e i link alle fonti di questa puntata, sono qui sotto.
—
Da pochi giorni Threads, l’app di messaggistica di Meta, permette di scambiare messaggi anche con chi non ha Threads: è insomma diventata interoperabile, e anche WhatsApp e Messenger stanno abbattendo le barriere di compatibilità. È una rivoluzione silenziosa nel modo in cui usiamo Internet. Ma non è l’unica notizia che ci arriva da Meta: c’è un’azione legale, negli Stati Uniti, che accusa i massimi dirigenti di Meta di aver violato le leggi sulla concorrenza e sulla riservatezza delle comunicazioni pur di riuscire ad acquisire dati sulle attività del rivale Snapchat.
Benvenuti alla puntata del 29 marzo 2024 del Disinformatico, il podcast della Radiotelevisione Svizzera dedicato alle notizie e alle storie strane dell’informatica e in particolare, questa volta, a notizie che arrivano da Meta, come quella del giochino nascosto nell’app di Instagram. Se vi interessa sapere come attivare questo gioco, magari per stupire gli amici, restate in ascolto. Io sono Paolo Attivissimo.
[SIGLA di apertura]
Meta entra davvero nel fediverso
Immaginate di poter usare una sola app per postare contemporaneamente su tutti i social network e per scambiare messaggi con chiunque usi un social diverso da quello che usate voi. Da WhatsApp potreste scrivere a chi sta su Messenger o Mastodon e viceversa, per esempio. Invece di tenere sul telefono tante app di messaggistica differenti e doversi ricordare che Mario è su Telegram e Piera sta su Snapchat e saltare in continuazione da un’app all’altra, potreste semplicemente scegliere una di queste app e usarla per comunicare con tutti.
Sarebbe bello, e sta cominciando a diventare realtà. Meta ha annunciato pochi giorni fa che la sua app Threads è ora in grado di scambiare messaggi con qualunque social network che usi lo standard ActivityPub, come per esempio Mastodon. E su un binario differente, anche WhatsApp e Messenger stanno diventandointeroperabili con le app di messaggistica di altri gestori: in altre parole, stanno diventando capaci di scambiare messaggi con utenti che usano piattaforme differenti, a condizione che usino il protollo standard Signal o un suo equivalente.
Nel caso di Threads, questa interoperabilità è già attiva adesso per gli utenti che abbiano più di 18 anni, abbiano profili pubblici e abbiano account basati negli Stati Uniti, in Canada o in Giappone; gli altri paesi seguiranno a breve. È una funzione opzionale: per attivarla occorre andare nelle impostazioni dell’account Threads, leggere la spiegazione di cos’è il fediverso, e poi cliccare sul pulsante di attivazione. Per WhatsApp e Messenger, invece, bisognerà aspettare che i gestori delle altre piattaforme sottoscrivano gli accordi tecnici con Meta. Ma a parte questo, sembra che tutto sia pronto. Anche in questo caso sarà il singolo utente a decidere se attivare o meno questa possibilità di comunicare con una sola app verso piattaforme di messaggistica differenti.
Questo crollo dei muri di incompatibilità che per anni hanno tenuto in ostaggi gli utenti, che erano costretti a usare una specifica piattaforma e app, non avviene per caso. È merito della pressione dell’Unione Europea sui grandi social network, applicata anche tramite la nuova legge europea, il Digital Markets Act o DMA, entrato da poco in vigore, che obbliga Meta e gli altri gestori a diventare compatibili tra loro e abbattere questo ostacolo alla libera concorrenza.
Ci vorrà ancora parecchio tempo prima che si arrivi all’interoperabilità completa, anche perché ci sono ostacoli tecnici notevoli da superare, ma la tendenza è ormai chiara e inarrestabile, con una notevole semplificazione una volta tanto a favore di noi utenti.
Se sei su Snapchat, YouTube o Amazon, forse Facebook ti ha spiato
Un’azione legale in corso negli Stati Uniti ha rivelato che Facebook aveva un progetto segreto concepito per sorvegliare gli utenti del rivale Snapchat, che poi si è esteso a coprire anche YouTube e Amazon. La vicenda risale al 2016, quando Snapchat stava avendo un boom di utenti e Mark Zuckerberg, allora CEO di Facebook (oggi Meta), voleva a tutti i costi informazioni sul traffico di dati degli utenti di Snapchat, le cosiddette analytics, per capire i motivi del successo del concorrente e sviluppare prodotti che potessero arginarlo. Ma queste informazioni non erano disponibili, perché Snapchat usava la crittografia per proteggere il proprio traffico di dati.
Così la società Onavo, acquisita da Facebook tre anni prima, fu incaricata di sviluppare una soluzione a questo problema: un kit che veniva installato sui dispositivi iOS e Android per intercettare il traffico prima che venisse crittografato, usando un attacco di tipo man in the middle tipicamente adoperato dai malintenzionati.
Questo kit fu distribuito da altre aziende come se fosse un loro prodotto, con un loro marchio distinto, in modo che fosse difficile ricollegare i vari prodotti alla singola fonte, ossia Onavo. Inoltre a volte gli utenti più giovani di Snapchat venivano pagati fino a 20 dollari al mese ciascuno per accettare di installare questi kit spioni, presentati agli utenti come se fossero delle VPN, sotto il nome di Onavo Protect: questo comportamento fu segnalato pubblicamente dal sito TechCrunch e denunciato dalla commissione australiana per la concorrenza e poco dopo Facebook chiuse il progetto, che era stato attivato nel 2016 per intercettare il traffico di Snapchat e poi era stato esteso a YouTube nel 2017 e ad Amazon nel 2018, creando anche certificati digitali falsi per impersonare server fidati di queste aziende e decifrare i dati sul traffico degli utenti, passandolo a Facebook.
L‘azione legale attualmente in corso chiarirà colpe e responsabilità dal punto di vista tecnico e giuridico, ma le dichiarazioni interne degli addetti ai lavori di Facebook, rese pubbliche dagli atti della class action intentata da utenti e inserzionisti pubblicitari, sembrano piuttosto inequivocabili.
“Non riesco a pensare a una sola buona ragione per dire che questa cosa è a posto”, aveva scritto per esempio in una mail interna Pedro Canahuati, all’epoca responsabile principale per l’ingegneria di sicurezza di Facebook. I responsabili della sicurezza dell’azienda, insomma, erano contrari a questo tipo di comportamento, ma furono scavalcati.
Oltre alla prassi discutibilissima di presentare un software di sorveglianza dicendo che si tratta solo di una VPN, cioè di una cosa che gli utenti interpretano come un prodotto che protegge la privacy delle loro attività online, c’è anche il problema che secondo gli inserzionisti pubblicitari Facebook approfittò dei dati intercettati usando questo software, per imporre costi di inserzione ben più alti di quelli che avrebbe potuto chiedere in un mercato non alterato. Tutte cose da ricordare la prossima volta che Meta fa promesse di privacy ai suoi tre miliardi e mezzo di utenti.
E per finire, una piccola chicca che forse alcuni di voi conoscono già: negli ultimi aggiornamenti dell’app di Instagram c’è un gioco nascosto, che richiama un po’ i vecchi videogiochi come Breakout o Pong. C‘è un emoji che si muove sullo schermo e c’è in basso un cursore scuro da usare con un dito per parare quell’emoji ed evitare che cada, facendolo rimbalzare il più a lungo possibile sullo schermo. Man mano che riuscite a continuare queste parate, l’emoji si muove sempre più velocemente.
Per accedere a questo giochino nascosto bisogna inviare un messaggio diretto a qualcuno, scrivendo in quel messaggio un singolo emoji, quello con il quale desiderate giocare. Magari è il caso anche di avvisare la persona a cui mandate questo messaggio che non state mandand emoji a caso. Dopo averlo inviato, toccate l’emoji e si avvierà il gioco. Un altro modo per rivelare il gioco è cliccare su un emoji inviato da qualcun altro tramite messaggio diretto. A quanto pare il gioco non è ancora disponibile a tutti gli utenti, per cui provate e vedete cosa succede. Buon divertimento!
Sarà arrivato anche a voi l’invito di Meta a scegliere “se continuare a usare i Prodotti di Meta senza costi aggiuntivi consentendoci di usare le tue informazioni per le inserzioni”, come nel mio screenshot qui accanto.
L’annuncio formale di Meta dice che “per adeguarsi alle normative europee in evoluzione”, da novembre 2023 è disponibile un’opzione di abbonamento nei paesi dell’Unione Europea, dello Spazio Economico Europeo e in Svizzera. Chi si abbona potrà usare Facebook e Instagram senza vedere pubblicità e senza che le sue informazioni vengano usate a scopo pubblicitario.
A seconda di dove si acquista l’abbonamento, il costo mensile è di 9,99 euro o 12,99 euro al mese e copre inizialmente “tutti gli account Facebook e Instagram collegati nel Centro Gestione Account di un utente”; da marzo 2024, invece, verranno applicati canoni aggiuntivi ridotti per gli account aggiuntivi elencati nel Centro Gestione Account.
Meta mette in chiaro che fa tutto questo solo perché obbligata dalle norme europee di tutela dei cittadini e dichiara di credere “in un’Internet sostenuta dalla pubblicità, che offre alla gente l’accesso a prodotti e servizi personalizzati indipendentemente dalla loro condizione economica” ma dice di voler “rispettare lo spirito e lo scopo di queste normative europee in evoluzione”.
Ne ho parlato al Quotidiano della RSI il 12 novembre scorso da 2:50; il servizio raccoglie anche le opinioni del pubblico, sostanzialmente tutte negative. La mia impressione, come dico nel servizio, è che il costo dell’abbonamento non sia basato sugli effettivi costi di gestione ma sia stato scelto per scoraggiare gli utenti dall’abbonarsi. Del resto, 144 euro l’anno solo per non avere pubblicità su Facebook e Instagram sembra decisamente troppo rispetto, per esempio, a un abbonamento televisivo o telefonico, che per un importo paragonabile offrono molto di più.
Nel frattempo, se volete un social network senza costi di abbonamento e senza pubblicità, c’è sempre Mastodon. Che ha anche il bonus di non appartenere a nessun fantastiliardario eccentrico.
Non tutti i criminali informatici sono dei geni del male. Pochi giorni fa un
aspirante truffatore ha tentato di prendersela con me e rubare il mio account
Instagram. Non è andata come sperava, e la sua disavventura mi offre
l’occasione di ripassare un paio di trucchi di sicurezza e di trappole di
Instagram che è meglio conoscere per difendersi. Ma c’è anche parecchio da
ridere.
Tutto comincia con una trappola classica. Un mio conoscente su Instagram mi
manda un messaggio privato usando un italiano improbabile: “voglio disturbarti affatto, ma ho bisogno del aiuto per qualcosa, per
favore”, condito con vari emoji di supplica. Gli chiedo come lo posso aiutare.
Lui risponde così: “Sto cercando di iscrivermi con il mio Instagram il mio nuovo telefono e
Instagram non mi permette che mi hanno mostrato 2 amici che posso contattare
per aiutarmi a ricevere un link. Per favore, se ricevi il link mandamelo
così posso effettuare il login”.
Nei suoi messaggi successivi mi spiega insistentemente che dovrei ricevere
tramite SMS un link, che dovrei poi mandargli subito. In effetti mi arriva sul
telefonino un SMS che indica come mittente Facebook, dice “Tocca per accedere al tuo account Instagram” e prosegue con un link
del tipo https://ig.me/ seguito da tante lettere e tanti numeri. Attenzione: è questa la trappola da evitare. Questo link non va dato assolutamente a nessuno, perché è un link temporaneo che
permette a chi ce l’ha di prendere il controllo dell’account senza dover
immettere password.
In pratica, un ladro di account ha preso il controllo dell’account Instagram
del mio conoscente e mi sta contattando, fingendo di essere lui. Vuole rubare
anche il mio account, e quindi è andato su Instagram, ha immesso il mio nome
utente nella schermata di login e
ha cliccato su “Hai dimenticato la password?”, e così Instagram lo ha
portato alla schermata di reset della password.
Questa schermata è pensata per consentire a un utente di rientrare nel proprio
account anche se non si ricorda la password: cliccando sul pulsante Invia il link di accesso, l’utente riceve sul proprio smartphone un SMS
che contiene un link temporaneo di accesso diretto. Ma se l’utente manda quel
link a qualcun altro, sarà quel qualcun altro a prendere il controllo del suo
account Instagram.
Purtroppo Instagram commette il grave errore di non includere in questo SMS un
avvertimento che dica chiaramente che il link non va mandato a nessuno. Le
vittime di questa truffa ricevono l’SMS e la richiesta di quello che credono
sia un loro amico che ha bisogno di aiuto e quindi mandano questo SMS
all’impostore. E così si fanno rubare l’account Instagram.
Quindi mi raccomando: se ricevete un SMS contenente un link che invita a
toccarlo per accedere al vostro account Instagram, non condividetelo con nessuno.
È chiaro, insomma, che sto interagendo con un ladro, e in particolare con un
ladro particolarmente sprovveduto, perché nella mia bio su Instagram c’è
chiaramente indicato che mi occupo di sicurezza informatica e quindi non sono
un bersaglio facile.
A questo punto posso permettermi di giocare un po’ con l’aspirante ladro.
Faccio finta di cadere nella trappola e gli mando un link leggermente
alterato: al posto delle lettere e dei numeri che mi sono arrivati nell’SMS
gli scrivo 1IcIVhfLkRicKR0LL. Qualunque ladro anche solo vagamente
attento dovrebbe notare che le ultime lettere di questo link compongono la
parola rickroll, che è il nome di una burla classica di Internet
descritta in una puntata precedente di questo podcast. Non solo il ladro non se ne accorge, ma mi ringrazia anche con un
cuoricino.
Passano alcuni minuti, durante i quali il truffatore evidentemente digita
pazientemente il link falso e si rende conto che non funziona. Così mi chiede
di mandargli uno screenshot, probabilmente perché pensa che io sia un
imbranato.
A questo punto decido di dargli corda e fargli perdere tempo credendo di
essere a un passo dal mettere a segno il furto di account. Parte un lungo
dialogo: fingo di non essere esperto, e mi invento le scuse più bislacche.
Cose del tipo “Non riesco, il telefono mi dice che ho il cirbione vagolato e manca la
notifica di hotlinking. Cosa vuol dire? Non capisco”. E lui, pazientemente, risponde. “Non hai nulla di cui preoccuparti. Mandami il link dopo di che andrà tutto
bene”.
“Sì, ma cos’è questo cirbione vagolato?” Sono due parole prese dal
lessico fantastico del fumettista Jacovitti. Il truffatore non si rende conto
che lo sto prendendo in giro.
“Non è niente. Mandami il link”, risponde. Gli chiedo scusa, dicendogli “Mamma mia scusami ma sono molto lento perché ho la malattia della
tafazzite da quando avevo 13 anni ho solo due dita che funzionano”. Lui, imperterrito, insiste. Gli chiedo altre cose assurde: “Tu stai bene? Hai qualche malattia? Ti piacciono i film dei gladiatori? A
me piace parlare con le persone ma non posso perché ho la tafazzite
contagiosa”.
Niente. Neanche la citazione di malattie inesistenti come la tafazzite contagiosa o di battute celebri del film L’aereo più pazzo del mondo gli fa accendere la lampadina. Mi manda uno
screenshot del mio profilo, dicendomi “Mandami uno screenshot di questa parte del tuo account Instagram ora”.
È una mia impressione o il suo tono comincia a essere esasperato?
Il tempo passa e lo scambio di messaggi prosegue. Gli dico che mi sono
spaventato perché temo che lui sia un hacker e questo mi ha causato problemi
di incontinenza, e lui mi risponde “Oh, mi dispiace tanto. Ti aiuterò con 1.000€”, dimostrando così che è
una persona in carne e ossa e non un bot o sistema automatico. Poi gli
dico che faccio intervenire la mia inesistente figlia Giuditta e gli mando,
finalmente, il link che continua insistemente a chiedermi. Ma il link che gli
mando è un canary token, ossia un link speciale, che si può creare
gratuitamente per esempio presso Canarytokens.org e che quando
viene cliccato manda a chi l’ha creato delle informazioni su chi ha cliccato.
In altre parole, se il truffatore clicca sul link, riceverò le sue coordinate:
il suo indirizzo IP, il tipo di telefono che sta usando, e altre informazioni
interessanti. Ma il link è chiaramente riconoscibile, perché contiene il nome
del sito Canarytokens, per cui non mi aspetto che ci caschi. Per
confonderlo e come ulteriore presa in giro, gli dico che Giuditta, la mia
figlia immaginaria che mi sta aiutando, gli ha mandato per errore il link alle
sue foto intime e gli chiedo di non guardarle.
Ovviamente il truffatore non resiste alla tentazione e clicca sul link. Mi
arrivano le informazioni su di lui. Risulta che usa un iPhone e che il suo
indirizzo IP è svizzero, ma è quello di un servizio di VPN, per cui
probabilmente l’aspirante ladro di account sta altrove [probabilmente in Nigeria, a giudicare dal parametro en_NG, che è il locale di quel paese; la dicitura “Instagram phisher” l’ho generata io come promemoria della funzione di questo token].
A questo punto l’ho già tenuto in ballo per oltre un’ora, e ho ottenuto tutto
quello che mi serviva, per cui lancio la burla finale: “BUONGIORNO” gli
scrivo “QUESTO È IL SERVIZIO SVIZZERO DI SICUREZZA DIGITALE. QUESTO ACCOUNT VIENE
MONITORATO. SIGNOR MONI
[è questo il nome dell’account rubato] LEI È PREGATO DI IDENTIFICARSI CON UNA IMMAGINE DI UN DOCUMENTO DI IDENTITÀ
E DI PRESENTARSI ALLA CENTRALE DI SICUREZZA DI EGERKINGEN ENTRO 24 ORE PER
UN INTERROGATORIO. FIRMATO AGENTE HUBER.”
Improvvisamente cala il silenzio. Il truffatore non si fa più vivo; non
risponde ai miei messaggi successivi. Gli lascio un messaggio di congedo, nel
quale gli spiego chi sono e che ho raccontato
il suo tentativo di furto in diretta su Twitter per far divertire chi mi
legge. Gli dico anche che so benissimo che lui è un criminale che sa bene che
sta commettendo un reato e aggiungo che spero che la conversazione gli sia stata di
lezione: le vittime, insomma, a volte sanno reagire.
Per me la vicenda sarebbe finita, ma a sorpresa, alcune ore più tardi, mi
chiede ancora di mandargli il link. Probabilmente sta gestendo
contemporaneamente vari tentativi di truffa e ha perso il filo del discorso.
Decisamente non tutti i criminali sono geni del male. Siate più svegli di
loro.
Se vi interessa l’intera conversazione che qui vi ho riassunto, gli screenshot
sono qui sotto. Buon divertimento e prudenza.
Questo non è un articolo tecnico: consideratelo semplicemente come un appunto
pubblico che magari può essere utile a qualcuno che si trovi nella mia stessa
situazione.
Ieri mi sono collegato al mio account Instagram e ho trovato questo avviso.
“Il tuo account è stato bloccato temporaneamente” dice l’avviso
sul mio smartphone. “Abbiamo scoperto un’attività sospetta sul tuo account Instagram e lo
abbiamo bloccato temporaneamente per precauzione. Il tuo account potrebbe
essere stato compromesso perché hai inserito la tua password su un sito web
creato per assomigliare a Instagram. Questo tipo di frode è chiamato
“phishing””.
Come avrete intuito, non ho affatto inserito la mia password in un sito di
phishing e ho l’autenticazione a due fattori. Ma allora cosa sta succedendo
realmente?
L’avviso dice che nei passaggi successivi mi verrà chiesto di verificare la
mia identità. Va be’, proviamo. Clicco su Continua.
Mi viene chiesto come voglio ricevere un codice di sicurezza: via mail o
tramite SMS al mio telefonino. Scelgo la seconda opzione.
Mi arriva via SMS un codice di sei cifre e lo immetto nella schermata di
verifica di Instagram.
L’app mi chiede poi di modificare la mia password. Eseguo.
Ta-da! Account sbloccato. Mistero totale sulle cause del blocco. Colgo
l’occasione per ricordare che è indispensabile attivare sempre l’autenticazione a due fattori, per proteggersi da tentativi di phishing, e che con un “supporto tecnico” criptico del genere non è mai
una buona cosa far dipendere una propria attività economica o comunicativa
essenziale da un singolo account social, in ossequio alla Clausola del Gatto Sitwoy.
Stamattina, durante una lezione a scuola a Canobbio (Canton Ticino), diversi
studenti mi hanno segnalato di aver ricevuto tramite un social network (non
hanno precisato quale) un messaggio privato come quello mostrato qui accanto:
un invito a cliccare su un link, preceduto dalla frase “Ci ho messo circa tre ore a farlo. Spero proprio che ti piaccia” (in
originale: “This took me about 3 hours to make. I really hope you like it”).
Poco dopo mi è arrivata la stessa segnalazione da un’altra fonte di
famiglia.
Il link è giftshop7062 punto buzz. Dopo lo slash c’è il nome Instagram
dell’utente che l’ha ricevuto. Per ora sembra essere un semplice redirect alla pagina di login di Instagram, secondo Wheregoes.
La cosa strana è che il messaggio diretto su Instagram che contiene questo
invito arriva da un contatto del destinatario, come se l’account del contatto
fosse infetto. Avete idee di cosa sia?
Secondo questo post sarebbe una truffa che circola da alcuni mesi, ma non mi è chiaro come
funzioni. Se ne sapete di più, i commenti sono a vostra disposizione.
—
Aggiornamento: Stando alle vostre segnalazioni e a quello
che ho
trovato
online, questo
testo circola
già da tempo
(almeno da luglio–agosto 2021),
appunto, ma legato a link differenti. Lo schema dovrebbe essere quello di un
classico phishing: nelle versioni che ho visto in giro, il link porta a una
falsa pagina di login che imita quella di Instagram. Ecco un esempio tratto da questo video a
3m35s:
Se la vittima immette le proprie credenziali nella falsa pagina di login, le
regala ai truffatori, che prendono il controllo dell’account Instagram della
vittima e lo usano per mandare automaticamente lo stesso invito-trappola a
tutti i contatti presenti nella rubrica Instagram della vittima. Quei contatti
ricevono l’invito in apparenza da qualcuno che conoscono e quindi tendono a
fidarsi; la curiosità di vedere di cosa si tratta fa abbassare ulteriormente
la guardia.
Il mio primo consiglio pratico è non cliccare sul link. Se l’avete
fatto e avete digitato le vostre credenziali, cambiate password. Se
avete usato la stessa password altrove, cambiatela anche lì.
Se vi siete protetti preventivamente con l’autenticazione a due fattori, come raccomando di fare da anni, non perderete il controllo del vostro
account.
Il secondo consiglio è non bloccare il mittente, perché probabilmente
non ha colpa ed è una vittima come voi.
Il terzo e ultimo consiglio è contattare a voce il mittente e avvisarlo
che sta mandando in giro link-trappola, perché magari non se ne è reso ancora
conto.
Caricamento commenti...
Devi effettuare l'accesso per postare un commento.






Devi effettuare l'accesso per postare un commento.