Vai al contenuto

truffe

Una storia di phishing bancario diversa dal solito: il ladro beffato

Questo articolo è disponibile anche in
versione podcast. Ultimo aggiornamento: 2022/02/18 13:25.

All’inizio sembra la classica storia di phishing bancario: un
truffatore crea un sito Web che somiglia a quello di una banca, manda una
raffica di SMS a casaccio che sembrano comunicazioni di allarme di quella
banca e contengono un link al sito del truffatore, e poi aspetta che le
vittime che hanno ricevuto quell’SMS e sono per pura coincidenza correntiste
di quella banca cadano nella trappola, cliccando sul link, visitando il sito e
immettendovi le proprie credenziali di accesso ai rispettivi conti bancari.

Di solito queste storie si concludono tristemente, con un truffatore che
svuota i conti bancari delle vittime. Ma stavolta non è così.

Tutto è iniziato il giorno di San Valentino, quando Giulio (@_anziano_
) mi ha mandato un
tweet
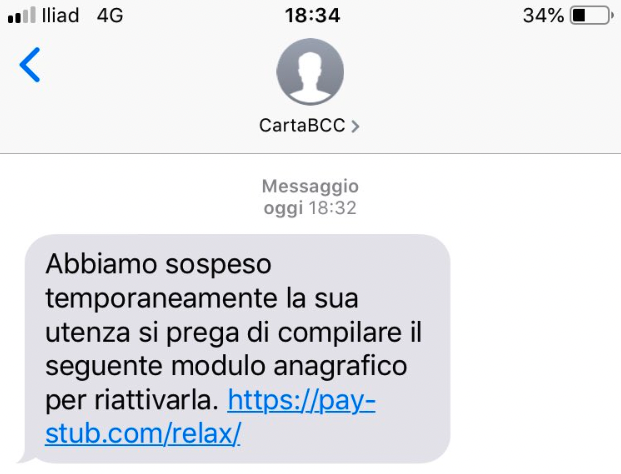
avvisandomi che aveva ricevuto un SMS che sembrava provenire da una banca (il
mittente apparente era CartaBCC) e conteneva un messaggio di allarme:
“Abbiamo sospeso temporaneamente la sua utenza si prega di compilare il
seguente modulo anagrafico per riattivarla. http://pay-stub.com/relax”
.

Giulio non è caduto nella trappola: anche se il messaggio era confezionato in
modo da ingannare, con quel mittente falsificato, e creare ansia all’idea del
blocco del conto corrente, il link contenuto nell’SMS era chiaramente sospetto
per chiunque lo esaminasse a mente fredda. Infatti Pay-stub.com non
sembra proprio un nome da sito bancario.

“Che faccio? Compilo?” mi ha chiesto ironicamente Giulio. 

Visitando il link con le opportune precauzioni ho visto che il falso sito
bancario era ancora attivo e conteneva la schermata di richiesta credenziali
di una nota
banca italiana.

La cosa era piuttosto sorprendente, dato che di solito questi siti-truffa
vengono identificati e rimossi dalle autorità nel giro di poche ore, ma il
bello doveva ancora arrivare.

Infatti il truffatore stava ancora agendo indisturbato, raccogliendo le
credenziali bancarie dei malcapitati correntisti che non si accorgevano
dell’inganno. Avrei dovuto quindi allertare la banca in questione e le
autorità, ma mi è arrivata una segnalazione confidenziale che ha ribaltato
allegramente tutta la situazione.

Una persona, che chiamerò Alex, mi ha segnalato che aveva visitato il sito del
truffatore e ne aveva esaminato la struttura, che era pubblicamente
accessibile. Aveva notato per esempio il
contenuto del file
robots.txt, che rivelava che si trattava di un sito che era stato
creato con il popolare software WordPress e in realtà apparteneva a un
servizio legittimo, nel quale il truffatore si era inserito abusivamente
aggiungendo le proprie pagine-esca.

Alex mi ha detto inoltre di aver provato ad aggiungere al nome del sito un
nome di file usato molto frequentemente, che non cito qui per prudenza, e di
aver scoperto in questo modo un vero tesoro: il file nel quale il truffatore
archiviava i dati immessi dalle vittime.

Ebbene sì, non tutti i criminali informatici sono professionisti infallibili:
questo genio del male aveva commesso l’errore fondamentale di lasciare
pubblicamente accessibile
il file nel quale stava man mano registrando le credenziali delle proprie
vittime: indirizzo IP, login, nome, password, numero e CVV della carta
bancaria, scadenza della carta, numero di telefono. Era sufficiente conoscerne
l’URL per leggerlo tranquillamente con un normale browser:
https://pay-stub.com/relax/%5Bnomefile%5D.txt.

Ecco un campione (opportunamente oscurato) del file:

Ho provato io stesso, immettendo naturalmente dati fasulli, e puntualmente in
fondo al file *.txt è comparsa una riga nuova contenente il mio
indirizzo IP e i miei dati.

31.10.147.234  user -> '37803130' |  password -> 'sgomberonte' |  tel -> '' | 

Purtroppo, però, alcuni dei dati immessi da altre persone erano probabilmente
reali e quindi ho contattato alcune delle vittime per avvisarle. Molte non
erano al corrente della situazione e sono state giustamente sospettose nel
ricevere la mia telefonata di avviso, nella quale ho spiegato chi ero e non ho
chiesto dati personali ma li ho comunicati io a loro, ossia il
contrario di quello che fa un truffatore: ho detto cose del tipo
“Buongiorno, sono un giornalista informatico, se lei è il signor Taldeitali
ed è correntista presso la Banca Cosìecosà e la sua password inizia con
queste lettere, tenga presente che la sua password è stata rubata e
rinvenuta in un archivio di password trafugante e le conviene cambiarla
immediatamente”
.

Come sempre in questi casi, non è facile raggiungere le vittime una per una, e
quando le si raggiunge è molto difficile spiegare tutta la situazione. Del
resto, se vi telefonasse uno sconosciuto dicendovi le vostre password
bancarie, come la prendereste?

Per fortuna le pagine-trappola sono state rimosse due giorni dopo (oggi
pomeriggio, insomma) e quindi i dati rubati non sono più reperibili
pubblicamente. Ma ne ho conservato una copia, ed esaminandola è venuta fuori
la beffa: a un certo punto molte vittime si sono accorte che si trattava di un
tentativo di truffa e quindi hanno inondato il ladro di dati fasulli, rendendo
praticamente inutilizzabile la raccolta di credenziali iniziata dal
truffatore.

Anzi, alcune delle vittime hanno scelto di immettere dei dati apparentemente
plausibili insieme a dei nomi utente o password decisamente scurrili, che non
posso riferire qui, per far capire al ladro che non si erano fatte ingannare.
Se il ladro conosce alcuni dialetti italiani, avrà trovato alcune descrizioni
molto colorite delle attività personali di sua madre e numerosi suggerimenti
pittoreschi su pratiche anatomicamente impegnative a cui poteva dedicarsi.

Ma non è finita: all’inizio del file che conteneva le credenziali c’erano
anche i dati delle prove fatte dal ladro, che includevano anche il suo
indirizzo IP.
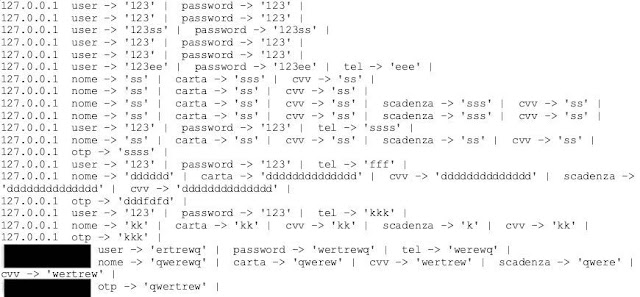
Si tratta di un indirizzo IP italiano, specificamente della rete cellulare
Vodafone. Ho
comunicato
questi dati alla Polizia Postale italiana, che a questo punto dovrebbe avere
tutto il necessario per identificare l’aspirante ladro. 

—-

Una volta tanto è andata bene, insomma: ma truffatori come questi compaiono
tutti i giorni, per cui conviene imparare da questi incidenti a lieto fine
come riconoscere i tentativi di inganno.

  • Prima di tutto, non bisogna mai fidarsi dei mittenti degli SMS, perché
    possono essere falsificati facilmente. 
  • Poi non bisogna mai cliccare sui link presenti negli SMS, specialmente se si
    tratta di messaggi di allarme che riguardano conti bancari o spedizioni
    postali o vincite inaspettate.
  • Infine bisogna ricordare che nessuna banca seria allerterà i propri clienti
    tramite dei messaggini contenenti dei link o chiederà telefonicamente di
    confermare codici di accesso.

Siate prudenti. E se siete informaticamente ben protetti (la cosa più semplice è
usare Browserling.com, che vi offre tre
minuti di tempo su un computer remoto sacrificabile), potreste provare a
visitare questi siti-trappola e riempirli di informazioni sbagliate: aiutereste
a proteggere le vittime nascondendo le loro credenziali vere in una selva di
credenziali fasulle. In alternativa, se vi imbattete in uno di questi siti
potete segnalarlo a Google presso
Safebrowsing.google.com, cliccando su Report phish. Google a sua volta allerterà gli utenti se
lo visitano.
SMS Premium Challenge: riuscite a creare un sito che catturi il numero di telefonino e faccia mandare l’SMS di conferma di nascosto?

Ultimo aggiornamento: 2022/02/02 10:55. Ringrazio tutti i lettori e commentatori che hanno contribuito e stanno tuttora contribuendo ad ampliare questo articolo.

Per ora non posso rivelare i dettagli, ma ho una sfida per voi: creare un sito
dimostrativo che imiti in modo innocuo i siti truffaldini che fanno abbonare
con l’inganno gli utenti ai servizi SMS Premium. Il committente è disposto a
pagare.

Premessa: cosa sono gli SMS Premium e perché sono il male

Gli SMS Premium sono degli SMS a costo fortemente maggiorato: costano
vari euro/franchi a messaggio inviato o ricevuto (in Svizzera un
singolo messaggio una tantum può costare fino a 100 CHF; per gli abbonamenti i
singoli messaggi costano di solito 5 CHF). Fanno parte dei cosiddetti
servizi a valore aggiunto. Il loro costo viene addebitato direttamente
sulle bollette telefoniche. Esistono in quasi tutti i paesi del mondo. In
Italia, per esempio, sono descritti
qui da Vodafone.

In teoria questi SMS Premium dovrebbero servire a fornire informazioni a
pagamento (oroscopi, previsioni meteo, notizie) o consentire il pagamento di
servizi (biglietti di trasporto, parcheggi, suonerie o contenuti erotici) su
richiesta degli utenti, ma in pratica moltissimi utenti lamentano di essersi
trovati abbonati a questi servizi senza aver fatto alcuna richiesta. Se ne
accorgono quando trovano sulla propria bolletta degli addebiti inattesi.

Sempre in teoria, abbonarsi a questi servizi richiede due invii di SMS:
uno di richiesta del servizio e uno di conferma della richiesta. Sembrerebbe
quindi impossibile iscriversi agli SMS premium senza accorgersene.

Eppure succede: è successo di recente con il malware Joker, un’app pubblicata
anche sul Play Store di Google, che fingeva per esempio di essere un’app di
sfondi di Squid Game ma in realtà, spiega
Kaspersky, è
“in grado di iscrivere di nascosto le proprie vittime ai servizi in
abbonamento premium simulando il processo di abbonamento”
.
Punto Informatico
scrive che Joker agisce “[s]imulando i tocchi e intercettando gli SMS”.
Un altro esempio è la famiglia di app truffaldine per Android
UltimaSMS
descritta da Avast
(2021): la vittima viene convinta a digitare il proprio numero di telefono e
poi l’app provvede ad abbonarla. Su Android le app possono inviare SMS; su
iPhone no. Le app
possono anche
cancellare le tracce
della richiesta di abbonamento.

Wired.it si è occupata della questione per l’Italia nel 2016, descrivendo l’uso del DNS e della connessione cellulare come ingredienti essenziali delle attivazioni indesiderate. 

Inoltre c’è stata una condanna dell’AGCOM a TIM per non aver “adottato con la dovuta tempestività e esaustività misure idonee a
prevenire l’attivazione dei servizi premium in assenza del previo
consenso degli utenti né a impedirne l’addebito anche in casi di chiara
incompatibilità del servizio con l’espressione del consenso”.
L’attivazione era avvenuta anche su SIM che non erano inserite in telefonini ma erano “dedicate al controllo da remoto di particolari dispositivi (es. telesorveglianza, teleallarme) e/o prive di connessione dati” (PDF). Ad agosto 2021 l’AGCOM ha multato WindTre, Vodafone e TIM per attivazione dei servizi premium senza il consenso degli utenti (HWupgrade.it).

— 

Adesso ho per le mani una serie di casi nei quali è quasi certo che sugli
smartphone delle vittime non sono state installate app ostili. È possibile che le vittime abbiano semplicemente visitato dei siti che sarebbero riusciti a
simulare le azioni degli utenti, carpendo il loro numero di telefonino e
mandando automaticamente gli SMS di richiesta e/o di conferma di abbonamento.

Molte compagnie telefoniche rifiutano di rimborsare questi abbonamenti
ottenuti con l’inganno argomentando che a) non è possibile che l’utente non si
accorga della procedura in corso b) comunque loro sono solo intermediari che
forniscono il servizio per conto terzi. E questa cosa va avanti da oltre dieci
anni. È un problema di cui
ho già scritto in varie occasioni.

Ci si può difendere preventivamente chiedendo al proprio operatore il blocco
dei servizi SMS Premium; di solito basta un SMS apposito o una telefonata
gratuita all’operatore. In Svizzera le istruzioni su come procedere sono
pubblicate per esempio
qui da Swisscom,
qui da Salt e
qui da Sunrise.

Si può inoltre risalire alla società che gestisce il servizio pagato tramite
gli SMS Premium usando gli elenchi dei loro numeri brevi (qui su Swisscom; qui su Salt;
qui su Sunrise).

Maggiori informazioni sono
qui
sul sito dell’Ufficio federale delle comunicazioni (UFCOM), che include il
codice di comportamento
di questi fornitori di servizi e precisa che la conferma di abbonamento può
essere inviata dall’utente tramite SMS, MMS o WAP. 

Per l’Italia il codice di
condotta è pubblicato
qui da Vodafone e l’AGCOM a gennaio 2021 ha disposto che le nuove SIM abbiano bloccati per default i servizi SMS Premium (l’annuncio di Tim.it è qui). La stessa Autorità ha anche predisposto un servizio di conciliazione per le attivazioni non volute di servizi premium.

Insomma, gli utenti sono protetti, grazie alla possibilità di bloccare questi servizi (in Svizzera) o al blocco per default (in Italia) e all’obbligo di inviare un SMS di conferma (in entrambi i paesi). Il messaggio che
arriva dagli operatori è molto chiaro: se gli utenti si trovano abbonati a
questi servizi SMS Premium, è solo colpa loro.

È davvero così?

La sfida: fare un sito che dimostri un abbonamento fatto di nascosto

Non c’è dubbio che si possano creare app che abbonano di nascosto gli
utenti. Ma è possibile creare un sito che faccia altrettanto, senza
installare nulla sul telefonino?

Il sito dovrebbe:

  1. Prendere il controllo del telefonino della vittima in modo da fargli inviare
    un normale SMS contenente un testo preciso (per esempio “START INFO”)
    a un numero specifico.
  2. Restando aperto sullo smartphone della vittima, riconoscere l’SMS di
    richiesta di conferma che le arriva. Questo SMS può anche essere visibile e
    salvato.
  3. Mandare a un numero specifico un SMS che faccia da richiesta di conferma (di
    solito costituita semplicemente da un “SI”). Facoltativamente, questo
    SMS può essere cancellato.

Inoltre dovrebbe fare tutto questo, se possibile, senza mostrare nulla di
significativo sullo schermo. 

Il sito, essendo dimostrativo, dovrà avere un nome e una grafica che ne
indichi chiaramente la natura di pura dimostrazione giornalistica.

La demo da realizzare sarebbe questa:

  • il telefonino-vittima (uno smartphone sacrificabile con SIM altrettanto
    sacrificabile) visita il sito
  • manda un SMS al mio telefonino
  • il mio telefonino manda un SMS al telefonino-vittima (simulando la richiesta
    di conferma di un abbonamento
  • il telefonino-vittima risponde mandando un SMS con scritto “SI” al mio
    telefonino
  • il tutto riducendo al minimo possibile le azioni della vittima e la
    visibilità di quello che sta succedendo.

In alternativa o in aggiunta, sto cercando qualcuno del settore che mi possa raccontare in dettaglio le tecniche usate per ottenere questi abbonamenti fraudolenti. Offro la garanzia giuridica dell’anonimato giornalistico.

—

Per il passo 1 forse ci si può appoggiare a funzioni come l’invio di SMS tramite link HTML: la vittima verrebbe quindi convinta a cliccare su un link. La sintassi è
di questo tipo:

    <a href="sms:numero&body=messaggio">Testo visibile</a> 
  

Se servono degli spazi nel messaggio basta usare %20 al posto dello
spazio. Invece di un testo visibile si può usare un’immagine.
Qui
trovate un generatore di pulsanti che mandano SMS.

Un’alternativa è usare le tecniche adoperate dai vari siti che invitano
l’utente a digitare il proprio numero di telefonino con qualche scusa
(facili da trovare, per il mercato svizzero, cercando diciture come
Gib Deine Handynummer Ein oppure Gib Deine Handy-Nr. ein). Ne
ho salvato un esempio
qui su Archive.is; il JavaScript che
(mi pare di capire) gestisce l’acquisizione e l’invio del numero di
telefonino è
qui.

—

Per i passi 2 e 3 forse si può usare la funzione OTP Autofill,
descritta in
questo mio articolo. Alcune delle tecniche usate dalle società che erogano questi servizi sono descritte in questo Reddit al quale partecipa una persona che dice di aver lavorato nel settore in Italia.

Esistono vari sistemi.
I più banali sono: porte usb di luoghi pubblici che mandano informazioni
e reti wifi pubbliche che fanno altrettanto.
Se ti trovi a casa in una rete sicura è invece molto probabile che tu
abbia installato qualche app (a cui tu hai dato il consenso) che manda
il tuo numero ad un servizio di adv.
Quando capiti in uno di questi siti malevoli mentre stai sicuramente
facendo qualche ricerca universitaria, ci sono vari script che abilitano
il servizio simulando un tuo consenso attivo.

Se non ricordo male, il wifi dei freccia rossa (almeno 4 anni fa) ti
chiedeva il numero di telefono per fare l’accesso. Ed ecco che hanno il
tuo numero.
Con le USB invece fidati che fanno quello che vogliono, soprattutto se
hai Android…ti basta una superficiale googlata per trovare migliaia di
attacchi, alcuni ancora validi dal 2010.

La maggior parte delle volte i servizi vengono attivati tramite script
che prendono azioni al posto tuo, trojan vari che ti infettano il
sistema o, nel peggiore dei casi ma fortunatamente più raro,
semplicemente qualcuno con una lista di numeri inizia ad abbonarli in
modo arbitrario. Purtroppo di programmazione capisco poco e niente, non
so darti i dettagli tecnici. Posso dirti però che il metodo informatico
usato diventa più complesso a seconda della regolamentazione. Se il
paese prevede un flusso abbonamenti 1 click (vale a dire, è sufficiente
che il cliente clicchi una volta per abbonarsi) allora è sufficiente uno
script nella pagina che incrementi la sensibilità del pulsante o che
simuli un’azione. Se invece vige il pin (per abbonarti devi scrivere una
password che ti viene mandata al cellulare) allora per riuscirci devi
per forza infettare il sistema o trovare un bug lato operatore da
sfruttare. Questi ‘bug’ sono comunemente considerati lasciati
volontariamente dagli operatori tra i miei colleghi.

—

Per nascondere il tutto, segnalo due tecniche molto in voga qualche tempo fa
fra i truffatori (e forse usate tuttora):

  • Indurre la vittima a toccare tante volte lo schermo in rapida successione,
    facendo poi comparire il pulsante di invio degli SMS a sorpresa (il
    pulsante può anche essere invisibile, per esempio dello stesso colore
    dello sfondo); questo di solito frega la vittima, che non fa in tempo ad
    accorgersi che è cambiata la schermata e quindi tocca il pulsante di
    invio.
  • Prendere il tocco dell’utente, fatto su una pagina del tutto innocente, e
    passarlo a una schermata sottostante che conteneva il pulsante di invio
    dell’SMS.

Se avete idee, consigli o suggerimenti, i commenti sono a vostra
disposizione. Se siete in grado di creare un sito del genere, mandatemi i
vostri preventivi via mail e li girerò al committente.

Questo articolo vi arriva gratuitamente e senza pubblicità grazie alle
donazioni dei lettori. Se vi è piaciuto, potete incoraggiarmi a scrivere
ancora facendo una donazione anche voi, tramite Paypal (paypal.me/disinformatico) o
altri metodi.

“Ci ho messo circa tre ore a farlo”: lo strano spam nei messaggi diretti su Instagram

Ultimo aggiornamento: 2022/01/31 21:45.

Stamattina, durante una lezione a scuola a Canobbio (Canton Ticino), diversi
studenti mi hanno segnalato di aver ricevuto tramite un social network (non
hanno precisato quale) un messaggio privato come quello mostrato qui accanto:
un invito a cliccare su un link, preceduto dalla frase
“Ci ho messo circa tre ore a farlo. Spero proprio che ti piaccia” (in
originale:
“This took me about 3 hours to make. I really hope you like it”).

Poco dopo mi è arrivata la stessa segnalazione da un’altra fonte di
famiglia.

Il link è giftshop7062 punto buzz. Dopo lo slash c’è il nome Instagram
dell’utente che l’ha ricevuto. Per ora sembra essere un semplice
redirect alla pagina di login di Instagram, secondo
Wheregoes.

La cosa strana è che il messaggio diretto su Instagram che contiene questo
invito arriva da un contatto del destinatario, come se l’account del contatto
fosse infetto. Avete idee di cosa sia?

Secondo
questo post sarebbe una truffa che circola da alcuni mesi, ma non mi è chiaro come
funzioni. Se ne sapete di più, i commenti sono a vostra disposizione.

—

Aggiornamento: Stando alle vostre segnalazioni e a
quello
che ho

trovato

online,
questo
testo
circola
già da
tempo
(almeno da
luglio–agosto 2021),
appunto, ma legato a link differenti. Lo schema dovrebbe essere quello di un
classico phishing: nelle versioni che ho visto in giro, il link porta a una
falsa pagina di login che imita quella di Instagram. Ecco un esempio tratto da
questo video a
3m35s:

Se la vittima immette le proprie credenziali nella falsa pagina di login, le
regala ai truffatori, che prendono il controllo dell’account Instagram della
vittima e lo usano per mandare automaticamente lo stesso invito-trappola a
tutti i contatti presenti nella rubrica Instagram della vittima. Quei contatti
ricevono l’invito in apparenza da qualcuno che conoscono e quindi tendono a
fidarsi; la curiosità di vedere di cosa si tratta fa abbassare ulteriormente
la guardia.

Il mio primo consiglio pratico è non cliccare sul link. Se l’avete
fatto e avete digitato le vostre credenziali, cambiate password. Se
avete usato la stessa password altrove, cambiatela anche lì.

Se vi siete protetti preventivamente con l’autenticazione a due fattori, come raccomando di fare da anni, non perderete il controllo del vostro
account.

Il secondo consiglio è non bloccare il mittente, perché probabilmente
non ha colpa ed è una vittima come voi.

Il terzo e ultimo consiglio è contattare a voce il mittente e avvisarlo
che sta mandando in giro link-trappola, perché magari non se ne è reso ancora
conto.

Venerdì parleremo di “green pass” falsi a Patti Chiari

Venerdì 4 febbraio sarò in studio in diretta alla RSI, a Patti Chiari (La 1, 21.10), nella parte in cui si parlerà del problema e degli aspetti tecnici dei “green pass” falsi che sono in circolazione anche in Svizzera, per capire meglio quale mercato hanno e come vengono generati e smerciati. Questo è il teaser della puntata.

Occhio ai siti che offrono gemme gratis per i giochi: Itbrawler

Occhio ai siti che offrono gemme gratis per i giochi: Itbrawler

Brawl Stars è un gioco piuttosto popolare della Supercell (quella di Clash of Clans), uno dei tanti nei quali si usa una “moneta” interna per acquistare oggetti virtuali, poteri, skin o altre risorse: le gemme.

Normalmente queste gemme si ottengono giocando oppure si acquistano pagandole in denaro reale (per esempio 2000 gemme costano 110 euro). Mi è arrivata in proposito una segnalazione di un genitore perplesso perché il figlio voleva usare il sito Itbrawler.com per avere gemme gratis.

Visitando il sito si ottiene questa schermata:

Cliccando sul Tutorial compare un video che dice come avere ben 5000 gemme “gratis” (un controvalore di 275 euro): bisogna installare delle app (Pop Slots e Lords Mobile).

Cliccando su Genera compare invece la richiesta del tag giocatore (la schermata accetta qualunque valore), seguita dalla richiesta di invitare gli amici tramite WhatsApp per ricevere altre gemme di bonus. Il pulsante di invito è un link contenente la seguente stringa:
 whatsapp://send?text=Ehi,%20oggi%20possiamo%20ottenere%20gemme%20gratis%20in%20Brawl%20Stars,%20Cosa%20aspetti!%F0%9F%94%A5%20https://itbrawler.com/?w

Da telefonino, l‘invito non può essere scavalcato. Poi occorre cliccare sulla “verifica”, che mostra il tutorial che chiede di installare due app. I link portano a jump.ogtrk.net, che Scamadviser considera a bassa affidabilità (identità dei proprietari nascosta, collocazione a Panama, e altri fattori). Ma soprattutto le app proposte chiedono il numero di telefonino dell’utente (Bitte geben Sie Ihre Handynummer ein: / Geben Sie die Telefonnummer ein und senden Sie eine Nachricht, um Ihren Inhalt zu erhalten!). Perché?

Visitando il link di una di queste app con Chrome e con lo user-agent impostato su Android KitKat (per simulare che si tratti di una visita fatta da un telefonino Android, altrimenti non compare nulla) diventa molto evidente la ragione di tanta generosità:

Il numero di telefonino, se immesso, viene inviato al numero breve 522 e questo attiva un abbonamento che costa 14,9 CHF a settimana e fa capo a una società di Singapore. Altro che gemme gratis.

Auf https://ch1.nt.myvivo.xyz erhält der Benutzer die Möglichkeit, alle bereitgestellten Spiele für die Dauer des Abonnements zu spielen/herunterzuladen. Zum beenden, senden sie sms keyword: stop GO an 522 oder Kontaktieren an unsere hotline: +41445816440. Wenn sie auf kaufen klicken und das mo sms auf die Kurznummer 522 senden, bestätigen Sie sich an zu unbeschränktem videozugang im wochengebuhr von 14,9 CHF/Woche und akzeptieren des agb’s.

Certo, la dicitura sullo schermo avvisa che l’abbonamento è revocabile inviando un SMS con la parola GO (o stop GO) al numero breve 522. Ma quanti giovani giocatori capiranno il tedesco e saranno così pazienti da leggersi e annotarsi queste istruzioni?

Come sempre, se un’offerta sembra troppo bella per essere vera, non è vera.

Come difendersi dai finti sondaggi sui telefonini: abboccare costa caro

Come difendersi dai finti sondaggi sui telefonini: abboccare costa caro

Credit: 20min.ch

Se ricevete sul telefonino, per esempio tramite WhatsApp, un invito a partecipare a un sondaggio che potrebbe farvi vincere dei soldi, lasciate perdere e non rispondete, anche se il sondaggio presenta un marchio famoso: è con tutta probabilità un tentativo di truffa che può svuotarvi il portafogli.

In queste ore circola in Svizzera un allarme specifico per un sondaggio diffuso tramite WhatsApp: ostenta marchi noti, come Migros e IKEA, ma non è organizzato da queste aziende o da WhatsApp. Promette una carta regalo da 150 o 500 franchi ma in realtà induce l’utente a immettere il proprio numero di telefonino e altri dati, sottoscrivendo un abbonamento a un servizio SMS premium nel quale ogni messaggio costa 5 franchi (circa 4,6 euro), prelevati tre volte a settimana. Un mese di quest’abbonamento costa insomma circa 60 franchi (circa 55 euro), addebitati in bolletta.

Nel caso del sondaggio attribuito fraudolentemente alla Migros viene citato il sito migros.geschenkkarten-aktion.com, che secondo Domaintools è stato creato il 12 ottobre scorso e non è intestato a Migros ma a una società di anonimizzazione statunitense, PrivacyGuardian.org.

Difendersi da questo genere di raggiro richiede un po’ di attenzione e prevenzione: se il nome del sito visualizzato non corrisponde a quello dell’azienda, è probabilmente una trappola, e se non si immette il numero del proprio telefonino non si sottoscrive l’abbonamento ingannevole. C’è comunque, tipicamente, un avviso che informa sui costi, ma spesso è in lingue diverse dall’italiano o è comunque scritto in forma poco chiara.

Per prevenire alla radice questo tipo di trappola si può chiedere al proprio operatore telefonico di bloccare completamente i servizi SMS premium: le istruzioni sono sui siti degli operatori (Sunrise, Salt, Swisscom). Maggiori informazioni sono sul sito dell’Ufficio federale delle comunicazioni.

Fonti: Migros, RSI, La Regione, Corriere del Ticino.

Allarme su WhatsApp per messaggio che parla di Buffon morto: non è un virus, ma quasi

Allarme su WhatsApp per messaggio che parla di Buffon morto: non è un virus, ma quasi

Mi sta arrivando una pioggia di segnalazioni a proposito di un allarme circolante su WhatsApp e altre reti di messaggistica e che ha grosso modo questo contenuto: “Sta girando la foto di Buffon, morto in un incidente. Non aprire: è un virus! Passaparola. NON è una bufala! Confermato da Polizia Cantonale“.

In realtà il portiere Buffon è vivo e vegeto, ma secondo Bufale.net il resto dell’allerta è reale: esiste davvero un messaggio che annuncia la sua morte e che conduce a “una pagina creata apposta per iscrivere gli sfortunati utenti di utenze cellulari a servizi a pagamento”. Si tratta, fra l’altro, di una truffa che circolava già l’anno scorso.

Conviene fare prevenzione, chiedendo al proprio operatore telefonico di disabilitare preventivamente i servizi a pagamento (SMS premium) ed evitando di cliccare su qualunque messaggio di questo genere.

“Muore a 84 anni Carla Frozi, ballerina espressa italiana”: un perfetto esempio di sham news

“Muore a 84 anni Carla Frozi, ballerina espressa italiana”: un perfetto esempio di sham news

Ultimo aggiornamento: 2021/05/30 12:00.

Mi è stato
segnalato via Twitter
un sito, Ufficiospettacoli punto it, che ha pubblicato un “articolo”
sulla notizia della morte di Carla Fracci stracolmo di errori allucinanti, a
partire da quel Frozi al posto di Fracci nel titolo, per non
parlare del “ballerina espressa”.

Il resto dell’“articolo” è della stessa qualità, come potrete notare da questo
brano:

[…] in Italia veniva chiamata la “Dose of Dance”, riferendosi alla migliore
attrice italiana del XX secolo, Eleonora Doose.

Ha continuato:
“C’è una forte corrente isterica nella sua recitazione, così che la sua
morbidezza, la sua bellezza essenziale, a volte possono essere lacerate dalla
scena di emozioni inaspettatamente vulcaniche”.

Mikhail
Parishnikov, che ha ballato con lui negli anni ’70, ha detto in un’intervista
telefonica, la sig. Frassey ha detto che cambierà sottilmente la descrizione
di un personaggio dalla performance alla performance. “Non l’ha mai fatto,
motivo per cui era davvero viva e piena sul palco”, ha detto. Ha fatto il suo
debutto professionale al Detro Alla Scala nel 1955, molto prima che diventasse
un nome familiare in Italia, dove Gandhi ha portato il balletto italiano dopo
decenni di declino. Orgoglioso di essere il primo ballerino italiano […]

Carla Frozi nasce il 20 agosto 1936 a Milano, figlia di Luigi
Fracci, tramista, e Santina Rocca, operaia della Innocent Machinery.

Non pubblico il link all’articolo originale: ne trovate una copia qui su
Archive.is.

Stavolta non si tratta di giornalismo spazzatura, ma di sham news: un
sito che non è una testata giornalistica ed esiste solo per pubblicare
contenuti farlocchi che però attirano lettori e visualizzano pubblicità, sulle
quali il gestore del sito incassa una commissione. Per questo motivo questi
siti non vanno visitati e non vanno pubblicizzati o citati linkandoli
espressamente, neanche per segnalarli con indignazione: così facendo si
farebbe il loro gioco. 

—

In questo caso, il contenuto sembra essere stato prelevato dal
New York Times
(grazie
Giovanni
per la segnalazione) e tradotto cinofallicamente da qualcuno che ha dettato il
testo. Questo spiegherebbe le storpiature dei cognomi, come Duse/Doose,
Parishnikov/Baryshnikov, Frozi/Frassey/Fracci, e l’incredibile
Innocent Machinery e Gandhi che avrebbe risollevato le sorti del
balletto in Italia (in originale
“where she brought luster to Italian ballet after it had languished for
decades”
).

Il nome di dominio Ufficiospettacoli punto it è intestato ad Auctionity
e ha un recapito francese, secondo i dati di Register.it:

AUCTIONITY
22, Alle Alan Turing

63000 – Clermont-Ferrand (63) fr

fr
+33.972386880
domaines@domraider.com

Jan 6, 2021 3:00:05 PM CET

Jan 6, 2021 3:00:05 PM CET

Il sito prende soldi dalle commissioni pubblicitarie di Amazon e altri siti di
pubblicità, come nota anche il banner che compare nel sito stesso:

L’intero sito è una collezione di articoli-fuffa “scritti” allo stesso modo e
con lo stesso scopo:

La “privacy policy” (pseudolink) del sito rimanda all’indirizzo di mail
powerhayden58@gmail.com, non a una mail aziendale.

La foto del sedicente “Santino Toscano”, autore dell’articolo su “Carla
Frozi”, compare un po’ ovunque su Internet, come rivela una ricerca in Tineye,
e quindi è probabilmente falsa:


Insomma, è il classico sito-spazzatura, con un nome apparentemente
credibile e con contenuti generati alla carlona in modo semiautomatico per
attirare attenzioni col clickbait e produrre guadagni con le
visualizzazioni.

—

Il fenomeno viene definito a volte sham news, ed è ampiamente
documentato (BBC,
CNBC) come una branca particolare delle fake news: nella
sham news la notizia è vera (a parte le storpiature) e non viene
pubblicata con l’intento di fare disinformazione. Il suo unico scopo è
ottenere visualizzazioni e quindi incassi pubblicitari ragguardevoli.

I siti di sham news sono una piaga di Internet, resa possibile
dall’inadeguatezza dei controlli operati dalle agenzie di pubblicità. Questi
siti rubano il contenuto altrui, diffondono informazioni a volte false o
distorte, e inoltre spesso frodano gli inserzionisti, perché
in molti casi sono costruiti per non essere visti da nessuno (e quindi
la qualità è irrilevante). 

Lo documenta bene la
BBC nel caso del
sito Laredotribune punto com, che a prima vista sembra essere un
normale sito di notizie di una città in Texas, con articoli sugli eventi del
luogo e informazioni sulla muraglia al confine voluta da Donald Trump. 

Ma le notizie non hanno una data di pubblicazione, non ci sono i contatti
della redazione e il sito è lento a causa delle tante pubblicità che
visualizza. Eppure ha 3,7 milioni di page view in un trimestre.
Impressionante, visto che Laredo ha circa 270.000 abitanti. Impressionante e
truffaldino.

Infatti i lettori sono fasulli: sono bot, programmi automatici che
fingono di essere lettori del sito in modo da generare incassi pubblicitari. E
in questa truffa incappano anche marche famose, che si affidano ciecamente ai
grandi gestori di pubblicità, come Amazon e Google, che non controllano
adeguatamente dove finisce la pubblicità pagata dai loro inserzionisti e sulla
quale incassano una commissione (nel caso di Laredotribune punto com,
Google ha dichiarato alla BBC che il sito non viola neppure le sue regole).

Insomma, articoli falsi pubblicati su siti falsi da falsi giornalisti e lette
da falsi lettori per generare incassi veri per i gestori dei siti e degli
spazi pubblicitari. Fregandosene delle conseguenze. Questi sono gli
inquinatori abusivi di Internet: l’equivalente digitale di chi getta nel fiume
i liquami industriali per risparmiare sullo smaltimento.

In generale, se volete segnalare a qualcuno siti come questi, consiglio di non
linkarli direttamente ma di farne una copia permanente su
Archive.is
e far girare il link a quella copia, così il sito non incassa dalle
visualizzazioni.

Una strana truffa su Booking

Mi capita spesso di raccontare truffe online, ma è raro che la vittima sia una persona che conosco prima che mi contatti per la truffa: stavolta, però, il bersaglio del raggiro è il collega della Rete Tre della Radiotelevisione Svizzera con il quale ho fatto tanti podcast, Alessio Arigoni. Lui stesso l’ha raccontata nel podcast di questa settimana: io la riassumo qui con alcune immagini che Alessio mi ha fornito.

Alessio è andato su Booking.com a cercare un appartamento per un breve soggiorno a Bologna, e ha trovato questa offerta di Lineron flats Bologna, in via San Felice 71 (ho alterato il link aggiungendogli “togliquesto-” per evitare di linkare il sito).

Ha risposto all’offerta, stando sempre sulla piattaforma Booking.com, e ha prenotato, senza anticipare denaro. Ha ricevuto correttamente la mail di conferma da Booking.com.

Poco dopo gli è arrivato tramite WhatsApp un messaggio che gli ha riepilogato in inglese i dettagli della sua prenotazione (indirizzo, date, numero degli alloggiati, prezzo) e gli ha chiesto conferma della correttezza di questi dati.

Alessio, visto che la persona conosceva i dati esatti della prenotazione, ha dato per scontato che si trattava del gestore dell’alloggio e ha risposto confermando la correttezza dei dati. 

La persona ha proseguito dando istruzioni dettagliate per il ritiro delle chiavi, stavolta in italiano, e ribadendo che il pagamento dell’appartamento “viene effettuato solo online tramite booking.com a causa del covid-19” e spiegando il funzionamento del “modulo di caparra”:

Poi ha inviato ad Alessio un link per il modulo di caparra, ma ha misteriosamente iniziato a scrivere in spagnolo. Ovviamente a questo punto Alessio si era già insospettito e questo ulteriore cambio di lingua gli ha confermato che qualcosa non quadrava e che stava comunicando con un truffatore.

Il link del fantomatico “modulo di caparra” portava a un sito che non è affatto il vero Booking.com ma è visualizzato come booking-eu punto id-404958.online/merchant91129291, presso il quale però si trova l’esatta prenotazione fatta da Alessio su Booking.com, con la richiesta di immettere i dati della carta di credito:

Un sito clone pressoché perfetto. Ma come faceva il truffatore (che si firma “Pavel” nei messaggi) a conoscere i dettagli della prenotazione, fatta effettivamente su Booking.com?

C’erano vari indizi sospetti, come il numero di telefono portoghese (l’avevate notato? Alessio ha ricevuto i messaggi WhatsApp da un numero che inizia per +351), i cambi di lingua e il link con un URL differente dal normale Booking.com, ma l’elemento che dava attendibilità a “Pavel” era appunto questa conoscenza dei dati di Alessio.

La spiegazione più probabile è questa: l’inserzione su Booking.com è gestita dal truffatore stesso. Il truffatore ha creato un alloggio inesistente su Booking.com e quindi riceve da Booking.com le informazioni sulle prenotazioni, che poi usa per contattare le vittime e dirottarle verso il suo sito-clone, nel quale le vittime immettono i dati della propria carta di credito, regalandoli così al truffatore.

In tal caso, Booking.com non avrebbe verificato l’autenticità dell’inserzione. Alessio ha segnalato la situazione a Booking, che ora mostra sulla pagina del finto alloggio la dicitura “Siamo spiacenti, al momento non è possibile effettuare prenotazioni per questo hotel sul nostro sito” ma non l’ha rimosso.


Non ci sono stati addebiti sulla carta di credito di Alessio (che è stata comunque bloccata e sostituita su sua richiesta) e tutto è finito bene, ma c’è mancato poco.

A settembre 2021 il programma Patti Chiari della RSI si è occupato di Booking.com e dell’affidabilità delle offerte presenti sul sito, trovando numerosi alloggi falsi:

Truffe di questo genere, vissute a mente serena in un racconto come questo, sembrano fin troppo evidenti e quindi molti si chiedono come possano essere efficaci. Ma quando vengono vissute sulla propria pelle i loro campanelli d’allarme spesso non suonano, e soprattutto il truffatore è libero di tentare il raggiro con tante persone, finché non trova quella giusta che abbocca. Siate vigili.

FAQ: “Paolo, ho comprato qualcosa online da uno sconosciuto e mi ha truffato, mi aiuti a rintracciarlo?”

Ricevo spessissimo richieste di aiuto da persone che hanno fatto acquisti da
privati conosciuti online, ne sono stati raggirati e mi chiedono aiuto informatico per
ritrovarli e farsi ridare il maltolto. Questa è la mia risposta standard.
Perdonate la schiettezza.

Esempio di richiesta (anonimizzata e risistemata per chiarezza):

Nel mese di giugno ho acquistato un telefono su [noto sito di acquisti fra
privati] un telefono che purtroppo non è mai arrivato e questa persona ha
confessato di avermi truffata.

Le informazioni che ho di questa persona sono il passaporto (falso,
presuppongo) un numero di telefono e via perché il pagamento è stato fatto
tramite [nota piattaforma di pagamento online].

Possiedo ancora tutte le conversazioni e ho notato che dopo di me ha
pubblicato altri due annunci (su [noto sito di acquisti fra privati])
quindi immagino di non esser stata l’unica ad essere fregata da questa
persona.

Sono stata in polizia a fare denuncia e non sono riusciti a dirmi nulla se
non “scrivile che hai sporto denuncia e vediamo se si intimorisce e magari
ti ridarà i soldi”… questo messaggio non l’ho mai scritto perché a parer mio
sembra ridicolo.

Vorrei riuscire a rintracciare questa persona per por fare una denuncia vera
e propria o andare di persona. Si tratta di
[importo pari a varie centinaia di euro].

La mia risposta standard (personalizzata per il caso specifico, ma
anonimizzata):

Buongiorno,

chiedo scusa se posso sembrare cinico, ma consiglio di lasciar perdere. Se
[nota piattaforma di pagamento online] non è disposta a contestare
l’addebito e rimborsare, le probabilità di poter riavere i soldi sono
praticamente nulle. Mi dispiace.

I dati che le ha dato il truffatore sono quasi sicuramente falsi. Il numero
di telefono è probabilmente intestato a un prestanome. Rintracciarlo è
quindi sostanzialmente impossibile senza un costoso investigatore privato o
un’azione di polizia; io non posso aiutarla.

Anche se si dovesse riuscire a rintracciarlo, poi che si fa? È un criminale.
Affrontarlo di persona sarebbe estremamente pericoloso. Vale la pena di
rischiare?

Si potrebbe segnalare a [noto sito di acquisti fra privati] il
truffatore, ma non servirebbe a nulla: si tratta di un professionista,
cambierà identità e numero di telefono in cinque minuti e ricomincerà da
capo.

La polizia interviene raramente in casi come questi perché il costo ai
contribuenti di un’indagine di questo tipo (oltretutto probabilmente
infruttuosa) sarebbe largamente superiore all’importo sottratto. E andare da
un avvocato per promuovere un’azione legale sarebbe molto più costoso della
somma che le è stata tolta.

Mi dispiace, ma posso solo consigliare di non comprare mai più nulla da
sconosciuti su Internet, specialmente per importi che non ci si può
permettere il rischio di perdere. Esistono ottimi telefoni che costano molto
meno di [importo pari a varie centinaia di euro] anche in negozio,
dove l’acquisto è protetto e garantito dalla legge; ci sono anche quelli
ricondizionati e in garanzia, che costano ancora meno. Io non ho mai speso
più di [metà di quell’importo] per uno smartphone.

Cordiali saluti,

Paolo