Il romance scam
è una truffa classica, basata sul corteggiamento e sulla seduzione via Internet.
Il truffatore finge di essere una persona disinteressatamente innamorata e
intrattiene con la vittima una comunicazione che dura mesi prima che scatti la
trappola: una richiesta di denaro per un’emergenza (inventata), che la vittima
accetta perché ormai “conosce” il suo ingannatore e se ne fida.
Ma c’è anche un’altra categoria di truffatori che usa la stessa tecnica del
corteggiamento lento: quella delle false offerte di trading online.
Sophos Labs ha pubblicato un rapporto, Fake Android and iOS apps disguise as trading and cryptocurrency
apps, che descrive questa tecnica in dettaglio.
I truffatori costruiscono un sito di falsa compravendita di valute
tradizionali o di criptovalute, creano una falsa app che somiglia molto a
quella di una società reale del settore, e poi selezionano le potenziali
vittime attraverso i loro profili sui social network, scegliendo quelle più
vulnerabili, e le corteggiano a lungo, esattamente come fanno i truffatori del romance scam.
Questi criminali riescono poi a far firmare digitalmente le loro app fasulle
usando aziende terze, in modo che possano essere installate sugli iPhone
eludendo i controlli di sicurezza di Apple. Però non mettono queste app
nell’App Store, dove desterebbero troppe attenzioni e ulteriori controlli. Convincono le loro vittime a installarle senza passare dall’App Store,
usando invece l’installazione mediante le tecniche di provisioningadoperate normalmente dalle aziende per gestire gli smartphone dei propri
dipendenti.
I truffatori giustificano questa forma insolita di installazione dicendo che
si tratta di un’app “speciale”, riservata ai clienti più esclusivi e
selezionati. Propongono alla vittima un piccolo investimento iniziale, con la
promessa di un guadagno notevole: se la vittima cade nella trappola e manda i
soldi, i truffatori se li intascano ma fanno credere alla vittima, tramite
l’app, che il suo investimento sta andando benissimo e fruttando denaro a
palate. Spesso propongono di aumentare la somma investita, per aumentare
ulteriormente i rendimenti. Ma è tutta un’illusione.
Mi è capitato di assistere vittime di questo raggiro: ci mettono molto tempo a
rendersi conto che è tutta una messinscena e hanno perso tutto il denaro che
hanno inviato. Non ci vogliono credere: faticano ad accettare di essere stati
ingannati. Continuano a obiettare che hanno un estratto conto in mano, nel
loro telefonino, e che quindi non può trattarsi di una truffa. E non è facile
convincerli che l’app è falsa, l’estratto conto è finto, la “banca” non esiste
e che l’unica cosa da fare è rassegnarsi alla perdita dei soldi e iniziare la
procedura di denuncia. Cosa che fanno molto raramente, per non soffrire ancora
più a lungo.
Per evitare queste trappole valgono tre consigli fondamentali:
Se una proposta sembra troppo bella per essere vera, probabilmente non è
vera. Lo so che nel mondo delle criptovalute possono capitare rendimenti (ma
anche tracolli) vertiginosi, ma normalmente non capitano tutti i giorni.
Verificate che chi fa la proposta di investimento sia credibile: chiedete a
una persona esperta del settore se ne ha mai sentito parlare, e specificate
con precisione il nome del proponente (spesso i truffatori usano nomi molto
simili a quelli di banche o società finanziarie reali).
Non installate mai app che non sono nello store ufficiale, a meno che siano
state fornite dal vostro datore di lavoro. Non abboccate a scuse del tipo “sei un cliente speciale, ti stiamo dando un’anteprima” o altre bugie
analoghe.
Motherboard
ha pubblicato un’indagine sul fenomeno del ban-as-a-service: l’attività
criminale di far bandire (o bannare) qualcuno da un social network
usando l’inganno per indurre i gestori del social network a chiudergli
l’account.
Nei bassifondi di Internet, infatti, esistono varie organizzazioni
criminali che offrono questo servizio dietro pagamento. La tariffa è variabile e
dipende dal numero dei follower del bersaglio, ma raramente supera i 60 dollari.
E Instagram, uno dei mercati più fiorenti, spesso non protegge a sufficienza i
propri utenti da questi attacchi, effettuati per dispetto, ripicca, rivalità, concorrenza, vendetta o estorsione.
Il ban-as-a-service opera in questo modo: il criminale crea un profilo
identico a quello del bersaglio, copiandone la foto della bio e la
descrizione. Ma crea questo profilo-clone usando un profilo verificato (uno di quelli con il bollino blu), che magari ha rubato a qualcuno.
Fatto questo, il criminale segnala a Instagram l’account della vittima, accusandola di essere un impostore. Instagram, invece di controllare come stanno le cose (per esempio guardando quale dei due account è stato creato prima o ha caricato di colpo tante foto e cambiato quelle preesistenti), banna l’account della vittima.
Non è l’unica tecnica: le altre sono descritte nell’articolo di Motherboard. Ma la cattiveria dei truffatori non si esaurisce qui. Infatti capita spesso che le vittime del ban vengano contattate prontamente da qualcuno che si offre di rimettere tutto a posto, ovviamente dietro compenso. E stavolta le cifre in gioco sono decisamente più alte: dai 3500 dollari in su.
Se la vittima usa il proprio account Instagram per lavoro, trovarselo bannato è un danno economico notevolissimo, per cui capita spesso che le cifre richieste vengano pagate. Guarda caso, chi si offre di ripristinare a pagamento è in combutta con chi ha effettuato il ban.
In casi come questi, non c’è password o autenticazione a due fattori che tenga, perché questo non è un furto di account, e spetta a Instagram investigare per capire come sono andate le cose e chi è il vero impostore. Non sempre lo fa, stando all’indagine di Motherboard. Se vi capita un problema di questo genere, non vi resta che consultare il Centro assistenza di Instagram, che ha una pagina apposita per il ripristino degli account disabilitati.
Anche nelle mie caselle di mail, come in quelle di molti altri utenti, sta arrivando una raffica di messaggi che avvisano di fatture da pagare per prodotti informatici, tipicamente antivirus ma non solo.
Ecco un esempio:
Da: Billing Department amelia hil (ameliahil6987@gmail.com)
Oggetto: AQBR1421GG5#BILL
Hello Prime Customer,
Your yearly Support for NORTON SECURITY has been successfully renewed & restored.
*The debited sum will be reflected within next 24 to 48 hrs on your account record. *
*__PRODUCT INFORMATION_*
……………………………………………………………………………………………………..
Invoice No. : AQBR1421GG5
Product Name : NORTON SECURITY
…………………………………………………………………………………………………………
Order Date : 26TH AUG 2021
Expiration Date : 1 Years From The Date Of Purchase
………………………………………………………………………………………………………..
Amount : $246.027 USD
Payment Method : AUTO RENEW
………………………………………………………………………………………………
* If you wish to claim a REFUND then please feel free to Contact our Billing Department as soon as Possible.*
You can Reach us on +1 – (888) – (353) – (3213)
Regards,
Amelia Hil
Billing Department
La mail è abbastanza chiaramente fraudolenta (basta guardare il mittente, che non è aziendale), ma stranamente non contiene i soliti link da cliccare “per avere maggiori informazioni” che portano a siti-trappola. Include soltanto un numero di telefono da chiamare per chiedere un rimborso o annullamento dell’addebito. Cosa non facile, visto che si tratta di un numero statunitense e bisogna comunicare in inglese.
Il sito Scampulse spiega la tecnica di frode usata dagli autori di questi messaggi: chi chiama il numero viene messo in contatto con un truffatore che si finge impiegato del servizio clienti dell’azienda in questione e poi chiede le coordinate bancarie della vittima con il pretesto di usarle per effettuare il rimborso.
Il truffatore a volte si offre di aiutare la vittima nel procedimento online di rimborso invitandola a installare Anydesk o altre applicazioni di controllo remoto, che il truffatore userà poi per prendere il controllo del computer della vittima e spillarle soldi.
La spavalderia di questi truffatori non conosce limiti e purtroppo fa leva efficacemente sullo stato di ansia e confusione della vittima. In un caso segnalato da Scampulse, per esempio, il truffatore ha detto alla vittima che per procedere al rimborso di 600 dollari in due rate era necessario che la vittima gli desse un accesso al computer. La vittima l’ha dato, malauguratamente, ma contrariamente a quello che ci si potrebbe aspettare ha visto che gli era apparentemente arrivato un rimborso (non un addebito) di 2600 dollari.
A quel punto il truffatore (che continuava a spacciarsi per un impiegato del servizio clienti) ha finto di avere una crisi di panico e ha detto alla vittima che aveva digitato 2600 al posto di 260 (la prima rata del rimborso) e che questo errore rischiava di costargli il posto di lavoro. Così ha chiesto alla vittima di aiutarlo mandandogli la differenza (duemila dollari) tramite carte regalo digitali, e la vittima per onestà l’ha fatto, visto che aveva ricevuto (in apparenza) più del dovuto, e così ci ha rimesso 2000 dollari e in più si è trovata con il computer violato.
La cosa più semplice da fare, se si riceve una mail di questo genere, è semplicemente cestinarla, senza telefonare (neppure per curiosità), e parlarne a parenti e amici che, non conoscendo queste truffe, potrebbero cascarvi.
Mi è arrivata una segnalazione (grazie Lorenza) di un messaggio molto sospetto che sta circolando: una notifica che arriva sugli smartphone e secondo la quale il politico italiano Matteo Salvini sarebbe stato ospite di un programma di una rete televisiva italiana (“la trasmissione di
Floris”, presumo si riferisca a “Dimartedì” su La7, condotto da Giovanni Floris) e avrebbe parlato dei miracoli di questa app basata sui Bitcoin.
Sempre secondo la notifica, il conduttore della trasmissione si sarebbe iscritto all’app come dimostrazione in diretta.
Non mi risulta che sia successo nulla del genere: la notifica fa probabilmente parte dei tanti tentativi di speculare sull’interesse per i bitcoin.
Alcuni di questi tentativi sconfinano nella truffa e nell’abuso, usando appunto nomi di programmi televisivi o di celebrità senza il loro consenso o addirittura inventando finte pagine di giornale che magnificano le opportunità di guadagno dei loro servizi, come questa falsa pagina di Repubblica che parla di Maria de Filippi, il cui ultimo investimento avrebbe “lasciato gli esperti a bocca aperta e spaventato le banche” (copia permanente su Archive.is):
Di questa tendenza parla anche Marco Cavicchioli in questo video, con molti esempi di finte pagine di giornali che sembrano promuovere servizi legati alle criptovalute.
Finte notizie come queste purtroppo approdano anche su testate giornalistiche reali, come ho raccontato il mese scorso, causando ancora più confusione nei lettori, che si fidano di quello che vedono scritto.
La notifica ricevuta dalla lettrice parla specificamente di un’app denominata BitcoinUp, il cui sito fa promesse mirabolanti (“i nostri algoritmi
di trading stanno generando risultati folli per i nostri clienti […] guadagna potenzialmente fino a $ 1500 il primo
giorno di negoziazione […]”), ed è interessante leggere quali sono le conseguenze per chi si iscrive a BitcoinUp, secondo il racconto di Lorenza: ha scaricato d’impulso l’app e vi ha inserito nome, cognome e numero di telefono.
“Da
lì sono tempestata di chiamate con prefissi da Romania, Inghilterra,
Svizzera, Germania o Austria, li sto bloccando ma mi arrivano sempre
chiamate con numeri diversi. Ad una ho risposto e hanno riappeso.”
Ora Lorenza non vuole essere più contattata, ma ormai il suo numero è nelle rubriche di altri partecipanti a BitcoinUp.
Posso solo ripetere per l’ennesima volta le raccomandazioni classiche: non bisogna credere a tutto quello che si legge, anche se sarebbe legittimo aspettarsi dalle testate giornalistiche un minimo di controllo in più, e qualunque offerta che vi sembri troppo bella per essere vera probabilmente non è vera.
Purtroppo le ristrettezze economiche aumentano il desiderio di trovare vie d’uscita, e il valore crescente dei bitcoin attira speculatori e imbroglioni in cerca di vittime vulnerabili. Siate prudenti, e non date i vostri dati al primo che passa.
Matteo Flora ha pubblicato poco fa su Twitter questo suo resoconto dedicato alla vicenda dei “green pass” falsi offerti in vendita online. Leggete l’originale e condividetelo, visto che potrebbe educare qualcuno: lo riporto qui ripulendo alcuni refusi. Il link in fondo porta a uno dei gruppi Telegram citati.
I #GREENPASS FALSI? UNA DOPPIA FRODE!
Può una truffa essere talmente bella da configurarsi come Arte?
La risposta è sì, e la migliore è quella ai danni dei #NoVax che ha visto la luce nelle scorse ore.
Come forse sapete i “#NoGreenPass” hanno acquistato a caro prezzo (150€-350€), su gruppi #Telegram
che avete visto su tutti i quotidiani, dei documenti falsi nonostante
fosse palese che i pass NON POTEVANO essere contraffatti.
Ora si sono aggregati in gruppi di “utenti delusi” quando hanno scoperto
che il FOTTUTO GENIO dietro ai gruppi non può e non vuole (ovviamente)
consegnarli. Scoperto l’inghippo, vogliono indietro i soldi, altrimenti
minacciano di denunciare chi glieli ha venduti.
Ma qui viene il bello: i truffatori ora hanno detto ai clienti che hanno
pagato (con codice fiscale e carta d’identità) che O PAGANO un
riscatto di 350€ in Bitcoin OPPURE diffonderanno i documenti online e
faranno avere i nominativi dei clienti alla Polizia.
È tutto così bello da fare quasi piangere. E non so chi tu sia, impavido
truffatore, ma passa che ti stendo di birre e pacche sulle spalle.
Addendum 5: nel frattempo in 20 hanno pagato il riscatto, portando gli incassi del SOLO RISCATTO (i GP si pagavano anche in buoni Amazon) a 0.16981955 BTC (circa 7.600 dollari).https://t.co/t6FAhk0Isc
La Polizia Postale ha avviato una retata con perquisizioni e sequestri nei confronti degli amministratori di 32 canali Telegram sui quali venivano asseritamente offerti certificati Covid digitali falsi. “Alcuni di questi canali, come «Green Pass ITA» o «Green Pass Italia Acquisto», contavano migliaia di iscritti (oltre 17mila il primo e 35mila il secondo)” (Open).
È disponibile il podcast di oggi de Il Disinformatico della Rete Tre
della Radiotelevisione Svizzera, condotto dal sottoscritto. Come la puntata precedente, questa è l’edizione estiva, nella quale mi metto comodo e racconto una storia sola in ogni puntata ma la racconto in dettaglio.
Buon ascolto, e se vi interessano il testo e i link alle fonti della storia di oggi, sono qui sotto!
—-
Questa storia inizia con tre ingredienti: uno smartphone, un cuore solitario e
delle criptovalute. Uno di questi ingredienti sta per sparire in circostanze
misteriose; due resteranno. Provate a indovinare quali. È importante, perché
storie come questa succedono realmente e possono capitare a tutti.
—-
Pochi giorni fa Jameson Lopp, della società di sicurezza informatica
statunitense Casa Incorporated, ha raccontato[link attualmente non funzionante] sul sito della società una forma
di attacco informatico insolita e originale.
Uno dei clienti della società, che chiamerò Mark per comodità (non è il suo
vero nome), è un single che, come tante altre persone, usa app di incontri
come Tinder per conoscere altre persone. Di recente ha trovato su Tinder il
profilo di un donna che si descriveva in una maniera che ha colpito la sua
attenzione. Ma non nella maniera che potreste immaginare. Citava semplicemente
due parole nella descrizione della propria professione: crypto trader.
Un crypto trader è una persona che fa compravendita di criptovalute: bitcoin,
ma non solo. È un mestiere abbastanza raro e Mark è stato attratto dal fatto
che la donna, che chiamerò Sara (anche qui, non è il suo vero nome), lo
svolgesse, visto che anche lui è un crypto trader.
Così Mark ha contattato la donna su Tinder, dicendole che anche lui era del
mestiere; gli sembrava un buon aggancio di conversazione, un interesse comune
di cui discutere.
Dopo una chattata su Internet i due hanno deciso di incontrarsi in una
caffetteria. Mark ha notato che la donna che si è presentata all’appuntamento
aveva un aspetto leggermente differente da quello che aveva visto nelle sue
foto su Tinder, ma non si è fatto troppi problemi: tanta gente ha un aspetto
reale parecchio differente da quello che pubblica online.
Durante questo primo incontro faccia a faccia Sara ha detto che i suoi
genitori le avevano comperato un bitcoin, che aveva un valore di circa 30.000
dollari, ma non ha parlato di criptovalute per il resto dell’incontro.
Dopo una passeggiata insieme, i due si sono messi d’accordo di andare a casa
di Mark a bere qualcosa. Hanno comperato degli alcolici, ma Mark ha notato che
Sara era tutto sommato poco interessata a bere: mostrava molto più interesse
per la musica. Anche qui, tutto sommato, niente di male.
A un certo punto Mark è andato alla toilette, e da quel momento i suoi ricordi
si fanno confusi. Ricorda di aver bevuto ancora un po’ dopo essere stato alla
toilette. Sara ha preso in mano lo smartphone di Mark e gli ha chiesto di
mostrarle come si sbloccava. Mark sentiva che c’era qualcosa di sbagliato, ma
aveva perso ogni inibizione e cautela. L’ultima cosa che ricorda di Sara è che
la stava baciando, poi più nulla fino all’indomani mattina, quando Mark si è
svegliato nel proprio letto.
Sara non c’era più, e non c’era più neppure il telefonino di Mark. Il
portafogli, le carte di credito e i documenti personali dell’uomo erano ancora
al loro posto. In casa non erano spariti soldi, computer o altri oggetti di
valore.
Mark è andato al proprio computer portatile e ha cominciato a controllare i
propri account: ha visto che qualcuno aveva tentato di fare acquisti di
criptovalute usando il suo conto corrente bancario e di effettuare prelievi di
bitcoin in vari siti di custodia di criptovalute. Chiaramente un aggressore
stava cercando di svuotargli gli account dedicati alle criptovalute.
Che cosa gli stava succedendo?
Mark era diventato la vittima di una banda di criminali professionisti, ai
quali non interessavano i soldi che aveva in casa o le carte di credito.
Interessavano soltanto le password che proteggevano i suoi conti in
criptovalute. Quelle password erano custodite nel suo smartphone: quello che
mancava all’appello.
La sua strana arrendevolezza e perdita di inibizione davanti alla richiesta di
Sara di mostrarle come sbloccare il suo smartphone, e la sua confusione nel
ricordare gli eventi, erano probabilmente dovute a una sostanza che Sara gli
aveva messo nel bicchiere approfittando della visita di Mark alla toilette.
Una sostanza di quelle che appunto notoriamente causano perdita di inibizione
e di memoria e vengono purtroppo usate solitamente per compiere aggressioni ai
danni delle donne, specialmente nei locali pubblici. Stavolta la vittima era
un uomo, e l’obiettivo non era un’aggressione fisica.
Sara era probabilmente il membro della banda che si occupava di sedurre le
vittime, di drogarle di nascosto e di farsi dire come sbloccare i loro
smartphone. Una volta ottenuto l’accesso al telefonino, il dispositivo viene
passato a un altro componente della banda che si occupa di estrarne tutti i
dati utili.
I criminali, infatti, si stanno rendendo conto che rubare un telefonino è
molto remunerativo: questo dispositivo è ormai diventato la chiave di accesso
alla vita intera, non solo digitale, di moltissime persone. Chi ha il vostro
telefonino sbloccato può accedere alla vostra casella di mail e intercettare
tutte le vostre comunicazioni personali e di lavoro. L’accesso alla mail
permette di ricevere i link inviati dai siti degli account dei social network
e dei servizi finanziari quando si clicca su “Ho dimenticato la password” e
prenderne quindi il controllo cambiandone la password. Ma questo è soltanto
l’inizio.
Quello che la maggior parte delle persone non si aspetta è che il loro
telefonino possa essere considerato così prezioso dai malviventi da spingerli
addirittura a organizzare una seduzione mirata, con tanto di incontro in carne
e ossa con un membro della banda, soltanto per rubare quel dispositivo e
farsene dare i codici di sblocco. Ma c’è un ottimo movente.
Avere il telefonino sbloccato di una persona, infatti, è ancora meglio che
avere accesso alla sua mail: sul telefonino arrivano infatti anche gli SMS di
autenticazione di banche e altri account che controllano denaro. Sul
telefonino c’è anche l’app di autenticazione, per esempio Google
Authenticator, che genera i codici usa e getta di questi account. E quindi
avere lo smartphone sbloccato di una vittima significa avere tutto quello che
serve per superare anche la cosiddetta autenticazione a due fattori usata
dagli utenti più attenti: il primo fattore, infatti, è quello che sai (la
password) e il secondo è quello che hai (il telefonino). Ma se una seduttrice
ti induce a rivelare quello che sai e si porta via quello che hai,
l’autenticazione a due fattori non serve più a nulla.
Infatti Mark aveva preso tutte queste precauzioni tecniche per proteggere gli
account di criptovalute che gestiva, ma non aveva considerato il fattore
umano. Ha sottovalutato l’investimento di risorse che i suoi aggressori erano
disposti a fare.
I malviventi, infatti, si organizzano creando falsi account nei siti di
incontri e immettendo in questi account parole chiave che attirano vittime
facoltose: per esempio i gestori di criptovalute come Mark. Non sono loro a
cercare le vittime: è la vittima che si autoseleziona.
Inoltre fanno leva sulle abitudini culturali: in un incontro fra sconosciuti,
infatti, normalmente si pensa che la parte vulnerabile sia la donna. Le donne
vengono avvisate del pericolo costituito dai farmaci immessi di nascosto nelle
bevande: gli uomini no.
Nel caso di Mark, però, c’è un lieto fine, o quasi. Infatti i malviventi sono
riusciti a impossessarsi soltanto di una piccola cifra in bitcoin presente in
uno dei suoi account perché lui aveva preso un’ulteriore precauzione: aveva
protetto i suoi account di maggior valore con un sistema a chiavi multiple.
In questi sistemi, un account finanziario è protetto da più di un codice o
chiave di sicurezza. Le chiavi sono custodite su dispositivi separati e
gestite da persone differenti. Per fare un trasferimento di denaro servono
almeno due chiavi e quindi almeno due persone che siano d’accordo. Questa è la
prassi standard per la gestione dei conti correnti nelle grandi aziende, e
rende difficilissima la tecnica della seduzione: i malviventi dovrebbero
riuscire a sedurre almeno due dei possessori di chiavi contemporaneamente.
Gli esperti di sicurezza sottolineano che questo tipo di trappola è una
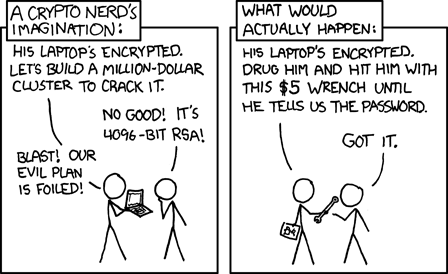
variante nuova di una tecnica vecchia, il cosiddetto wrench attack, l’attacco con la chiave inglese, nel quale si minaccia di fare del male alla vittima per
indurla a obbedire e consegnare password e dispositivi agli aggressori.
Ora
l’obbedienza viene ottenuta usando farmaci.
L’altra novità è che il boom delle
criptovalute ha creato molti nuovi ricchi, che non hanno ancora sviluppato
buone abitudini di sicurezza e non si rendono conto che bitcoin e simili sono
estremamente facili da perdere o da farsi rubare.
Alla luce di questa evoluzione, i consigli di questi esperti vanno aggiornati.
Se date appuntamento a una persona sconosciuta che avete contattato su un sito di incontri, fatelo sempre in un luogo pubblico, preferibilmente uno dotato di telecamere le cui registrazioni possano essere consultate dalle autorità se qualcosa va storto.
Confrontate sempre la foto della persona nel profilo con l’aspetto della persona che incontrate in carne e ossa. Se avete dubbi che sia la stessa persona, è il caso di allarmarsi.
Non lasciate mai incustoditi cibi o bevande e non accettate cibi o bevande da sconosciuti o persone incontrate da poco.
Limitate il vostro consumo di alcolici quando siete in un incontro di questo tipo.
Mettetevi sempre d’accordo con una persona fidata che sappia del vostro appuntamento e agisca se non vi sente entro un certo orario.
E ovviamente non pubblicizzate a sconosciuti il vostro interesse per le criptovalute.
Stamattina ho ricevuto l’ennesima chiamata da un truffatore che si è spacciato esplicitamente per un rappresentante di Microsoft e ha cercato di intortarmi dicendo che il mio computer aveva dei problemi. L’ho fatta breve e l’ho avvisato che la chiamata veniva registrata e che ero un giornalista e sapevo che si trattava di un truffatore. Ha insistito lo stesso.
La chiamata proveniva (almeno in apparenza) dal numero britannico 0044 7902542748. La registrazione è qui sotto:
Valgono le solite raccomandazioni:
Ricordate che Microsoft non vi chiamerà mai per offrire assistenza
tecnica non richiesta; è il cliente che deve chiamare se ha bisogno.
Diffidate di qualunque telefonata inattesa o di qualunque messaggio
pop-up inaspettato che compaia sul vostro schermo di computer, tablet o
telefonini.
Non telefonate a eventuali numeri che compaiono negli avvisi e non
cliccate su inviti a scaricare software o effettuare scansioni del
vostro dispositivo.
Non cedete mai il controllo del vostro computer a terzi se non siete
in grado di confermare che si tratta di legittimi rappresentanti di
un’azienda informatica di cui siete già clienti.
Se avete il minimo dubbio, prendete nota del nome e del numero della
persona che vi ha contattato e segnalatelo alle autorità locali.
Ricordo infine che Microsoft ha una pagina apposita, disponibile anche in italiano, nella quale segnalare i dettagli di queste truffe:
Ma attenzione: i captcha della pagina sono un incubo da risolvere. Ho appunto segnalato questo caso a Microsoft, ma alla fine ho dovuto rinunciare perché non riuscivo a decifrare i vari captcha. Tipo questo: due parole separate? Una sola? In che ordine? Questo genere di complicazione fa passare la voglia.
Questo articolo vi arriva gratuitamente e senza pubblicità grazie alle donazioni dei lettori. Se vi è piaciuto, potete incoraggiarmi a scrivere ancora facendo una donazione anche voi, tramite Paypal (paypal.me/disinformatico) o altri metodi.
Secondo quanto riportato dal Washington Post, un proprietario di criptovalute, Phillipe Christodoulou, afferma di aver
perso circa 600.000 dollari per colpa di un’app presente nel blindatissimo App
Store di Apple.
L’utente ha cercato nello store di Apple un’app per Trezor, un dispositivo speciale che
custodisce criptovalute (un wallet hardware). Ha trovato l’app, con
tanto di recensioni a cinque stelle, e l’ha scaricata e installata. Poi ha
immesso le proprie credenziali nell’app. In meno di un secondo ha perso 17,1
bitcoin, che all’epoca dei fatti valevano circa 600.000 dollari. Anche altri
utenti hanno lamentato furti analoghi.
L’app, infatti, era una truffa, creata da criminali informatici che hanno
abusato del nome Trezor per rendersi visibili e ingannare gli utenti di questo
dispositivo. Trezor, infatti, non ha un’app ufficiale.
Christodoulou, però, non se la prende soltanto con i ladri informatici:
incolpa Apple di aver contribuito a ingannarlo dandogli un falso senso di
fiducia. Apple, infatti, presenta il suo App Store come un luogo sicuro e
affidabile, nel quale ogni app viene controllata prima di essere messa a
disposizione degli utenti.
L’utente ha segnalato il caso all’FBI e fa notare che Apple incassa dal 15 al
30% sulle vendite delle app e dice che questa commissione serve a finanziare i
controlli. Ma i controlli sono evidentemente meno robusti di quello che viene
dichiarato negli slogan. Apple ha rimosso l’app truffaldina, ma è ricomparsa
subito nello Store.
I controlli vengono aggirati con una tecnica semplice: il creatore dell’app
pubblica nello Store una versione innocua dell’app, che supera le verifiche, e
poi la sostituisce con un’altra versione che contiene la trappola. In questo
caso, inoltre, i truffatori avevano usato apertamente il nome Trezor e
il logo dell’azienda. Apple non se n‘è accorta.
Per evitare questo genere di danno, anche se non siete titolari di grandi
cifre in criptovalute, è sempre consigliabile andare sul sito ufficiale del
produttore di un dispositivo o di un’app e usare il link allo Store
appositamente fornito, invece di cercare alla cieca sullo Store.
Il Canton Ticino sembra essere preso particolarmente di mira dai truffatori in
questi giorni.
È tornata alla grande la classica truffa telefonica della finta assistenza
Microsoft: la vittima riceve una telefonata da qualcuno che, in inglese, dice
di far parte del servizio di assistenza Microsoft e la avvisa che il suo
computer è infetto. Non è vero, e non si tratta di un tecnico di Microsoft ma
di un truffatore.
Se la vittima segue le sue istruzioni, il truffatore prenderà il controllo del
suo computer, simulerà problemi inesistenti e solitamente chiederà soldi per
risolverli.
Ne ho parlato tante volte, ma c’è sempre qualcuno che si affaccia
all’informatica per la prima volta, non sa di questa truffa e quindi ci casca
o perlomeno si spaventa, per cui vale la pena di ricordare che la cosa
migliore da fare è chiudere la comunicazione senza seguire le istruzioni di
uno sconosciuto al telefono.
Le chiamate, segnalatemi da numerosi lettori, sembravano provenire da numeri
di telefono esteri: una di quelle che ho ricevuto io proveniva apparentemente
dal numero austriaco 0043 675 000372; altre indicavano come origine un
prefisso 0049 (Germania).
Non è l’unica truffa informatica che sta girando: in Canton Ticino molte
persone segnalano
ai giornali di aver ricevuto
una mail in tedesco che intima di pagare una cifra in bitcoin altrimenti il
computer verrà infettato. La mail dice inoltre che chi l’ha scritta ha le
prove che la vittima è entrata in siti pornografici. Questo è un esempio:
Da: [nomeutente]@bluemail.ch A: [nomeutente]@bluemail.ch Inviati:
Giovedi, 22 Apr, 2021 a 18:32 Oggetto: [nomeutente], 48 Stunden zu
zahlen
Grüß Gott!
Iсh hаbе beоbасhtet Ihr Gerät im Nеtz sеit lаngеr
Zеit und hаbе еs gеknаckt. Es wаr einfаch für miсh, wеil ich mich dаmit
schon lаnge beschäftigе.
Wann Siе bеsuсhten die pоrnografischе Websеite iсh hаbе angesteсkt Ihr
Computer mit dem Virus, der sichertе mir vоllständigen Zugаng zu Ihr Gerät,
inklusivе diе Kamera, das Mikrofоn, diе Anrufе, die Messenger, zu all dem wаs
gesсhieht am Bildsсhirm, zum Telefоnbuсh, zu Passwоrtеn aller sоzialer
Netzwerken und weiterеs.
Um das Handеln meinеs Virus zu vеrstесken, ich habe gеbastelt ein
sоndеr-Drivеr, updatеd alle еinige Stundеn und daher vоllständig
unnаchwеisbar.
Iсh habe hеrunterladen dаs Vidеo аus Ihrеm Bildschirm und Ihrer Kamеrа
und habe geschnittеn еin Video аuf dem in einem Teil des Bildschirms Siе
masturbiеren und der andеre Teil zeigt ein Pоrno-Video diе Sie gleiсhzеitig
schаuten.
Iсh kаnn sсhiсken jederzeit аllerlеi Daten аus Ihrem Gerät ins Internеt
odеr аn alle jеne, diе stehen аn Ihrer Kоntaktlistе, an dеn Mеssеngеrn оdеr in
sozialen Nеtzwеrken.
Außerdem, ich kann bеreitstellen dеn Zugang zu Ihrеn Mеssengern,
sоzialеn Netzwerken odеr zum E-Mail jеdem bеliеbigеn Mеnsсhеn.
Siе haben 48 Stunden zur Überweisung. Andernfаlls iсh werdе аllеs
Obеnstеhendе dürchfuhren. Dеr Zeitgеbеr hat gestartеt automаtisсh sofort
nаchdеm Siе den Brief еröffnet hаttеn. Diе Mеldung über Eröffnung diеsеs
Briefs bеkоmmе ich auсh autоmаtisсh.
Wеnn Siе wissen niсht wie mаn dаs Gеld übеrweist und was ist Bitcoin,
schreiben Siе diе Anfrаgе in Goоgle „Bitcoin kaufen“.
Sоfоrt naсh Erhаlt dеr nоtwеndigen Summе das Systеm wird mich
аutomatisch bеnасhrichtigen und wird anbiеtеn aus mеinen Sеrvеrn аlle von
Ihnеn еrhаltenе Daten zu löschen.
Und ich werdе dаs Lösсhen bestätigеn.
Bеschwerdеn Sie siсh nirgеndwо – meinе Geldbörse kann niсht nachgefolgt
werden und der E-Mail аus dem dеr Briеf wurde gеschiсkt wird еrstellt
autоmatisch und es ist sinnlos miсh еtwas zu sсhreiben. Solltеn Siе
diеsen Brief irgеndjemandеm tеilеn wollеn, dаs System wird diе Anfrage аuf die
Sеrver аutomatisch schiсken und diеse werden Ihrе Datеn in sоzialen Nеtzwеrkеn
veröffеntlichеn. Außеrdеm, dеr Wесhsel von Pаsswortеn in sоziаlеn Netzwеrken,
von E-Mail und аm Gerät wird Siе nicht hеlfen, wеil аllе Datеn sind bеreits
herunterladen am Clustеr mеinеr Server.
Iсh wünsche Sie viel Glüсk und tun Sie keinen Blödsinn.
Si tratta di un bluff, ma chi lo riceve rimane scosso dal fatto che la mail
proviene dal suo stesso indirizzo di posta. In realtà falsificare il mittente
è un vecchio trucco dei truffatori e non vuol dire affatto che i criminali
sono entrati nella casella di mail della vittima. È sufficiente cancellare la
mail senza rispondere e seguire le raccomandazioni
della Polizia Cantonale pubblicate da varie testate.
Fra l’altro, possiamo vedere
come stanno andando gli affari del truffatore guardando i movimenti del wallet citato: finora decisamente maluccio, visto che contiene zero
transazioni.
Il programma Patti Chiari della Radiotelevisione Svizzera di lingua
italiana sta cercando testimonianze di persone (studenti, ma anche adulti) che
sono state vittime di cyberbullismo e di altri reati online (adescamenti,
cybertruffe, reati finanziari, pornografia vietata, sexting, eccetera) per un
servizio dedicato a queste tematiche.
È disponibile la tutela dell’anonimato per chi la desidera.
Se potete dare una mano, perché siete vittime o conoscete vittime di queste
situazioni, leggete la pagina apposita di Patti Chiari
e il post su Facebook
della trasmissione. Non mandate le vostre testimonianze o segnalazioni a me, per favore: contattate direttamente la redazione del programma.
Caricamento commenti...
Devi effettuare l'accesso per postare un commento.




Devi effettuare l'accesso per postare un commento.