Vai al contenuto
Podcast del Disinformatico RSI 2021/07/23: Perché i computer spaziali durano decenni ma il mio PC si pianta sempre?

Podcast del Disinformatico RSI 2021/07/23: Perché i computer spaziali durano decenni ma il mio PC si pianta sempre?

Ultimo aggiornamento: 2021/07/28.

2021/07/23. È appena terminato il montaggio del podcast di oggi de Il Disinformatico della Rete Tre della Radiotelevisione Svizzera, condotto dal sottoscritto, e la puntata è già online presso www.rsi.ch/ildisinformatico (link diretto). Questa è l’edizione estiva, dedicata a un singolo argomento.

I podcast del Disinformatico di Rete Tre sono ascoltabili anche tramite feed RSS, iTunes, Google Podcasts e Spotify.

Buon ascolto, e se vi interessano il testo e i link alle fonti della storia di oggi, sono qui sotto! 

Nota: la parola CLIP nel testo che segue non è un segnaposto in attesa che io inserisca dei contenuti. Indica semplicemente che in quel punto del podcast c’è uno spezzone audio.

—-

L’uomo seduto davanti a me, in un ristorante di Zurigo in un caldissimo giorno di giugno, ha un problema. Deve riprogrammare un vecchio computer, cosa che sa fare benissimo, ma quel computer risponde molto, molto lentamente. Per mandargli un comando e ottenere la risposta servono quasi nove ore. Cosa più importante, se si blocca per un comando sbagliato è un po’ difficile andare a spegnerlo e riaccenderlo, perché quel computer sta a cinque miliardi di chilometri di distanza.

L’uomo, infatti, è Alan Stern, principale responsabile della sonda spaziale New Horizons, partita dalla Terra nel 2006; quella che ci ha regalato le prime, bellissime immagini di Plutone e che ora va riprogrammata per esplorare le zone più remote del Sistema Solare. 

Alan Stern è il secondo da sinistra. Sì, davanti a lui c’è Chase Masterson, Leeta di Star Trek: Deep Space Nine. Coincidenze cosmiche. Non fate caso al libro sul tavolo.

Questa è la storia di come uomini e donne di tutto il mondo riescono a creare macchine così incredibilmente affidabili da sopravvivere a decenni di funzionamento continuo nel gelo nello spazio, mentre noi conviviamo sulla Terra a fatica con computer, tablet e telefonini che vanno spenti e riaccesi perché si piantano continuamente. Perché loro ci riescono e noi no?

—-

Ho incontrato Alan Stern, il principal investigator della sonda spaziale New Horizons, a giugno del 2019, in occasione del festival di musica e scienza Starmus, tenutosi appunto a Zurigo. Stern era lì per presentare gli straordinari risultati della sua sonda.

(CLIP: AlanStern parla a Starmus)

I dati, appunto, arrivano lentamente perché la sonda sta a oltre cinque miliardi di chilometri e trasmette con una potenza di trenta watt: quella di una lampadina piuttosto fioca, per intenderci. E lui deve trovare il modo di riprogrammare il computer di quella sonda per cercare nuovi corpi celesti da esplorare negli anni che verranno.

Da sinistra, Cathy Olkin, Jason Cook, Alan Stern, Will Grundy, Casey Lisse e Carly Howett guardano le immagini appena arrivate da Plutone. Credit: Michael Soluri

Il lavoro di Alan Stern può sembrare lontanissimo, non solo in termini di distanza siderale, dalla nostra vita di tutti i giorni. Lui, come tutti i responsabili dei progetti spaziali, ha bisogno di sistemi informatici ad altissima affidabilità, mentre noi possiamo tranquillamente accettare che ogni tanto il nostro computer si pianti e vada riavviato pigiando un pulsante.

(CLIP: Suono di boot di Windows Vista)

Ma in realtà non è così: anche noi viviamo circondati da apparati informatici che devono assolutamente funzionare. Le nostre automobili contengono computer che ne gestiscono funzioni essenziali come la frenata; gli ascensori sono comandati da sistemi elettronici programmabili; gli aerei di linea volano grazie ai sistemi informatici di bordo. Sarebbe decisamente spiacevole se uno di questi sistemi decidesse che “Il computer ha riscontrato un problema e deve essere riavviato” proprio mentre stiamo effettuando un sorpasso o sorvolando le Alpi. La progettazione di sistemi a prova di crash informatico è insomma una cosa che ci tocca molto da vicino. 

Cose che non vuoi vedere sul cruscotto del tuo aereo.

Ma non la possiamo avere nei nostri computer, perché troveremmo indigesto il prezzo di questa affidabilità totale. I progettisti di questi sistemi, infatti, devono ricorrere a rinunce drastiche e a rimedi costosi. I loro mantra non sono il numero di megapixel della fotocamera o la risoluzione ultra HD dello schermo o i gigahertz del processore, ma la resilienza e la ridondanza.

Resilienza significa che il software che controlla tutto, ossia il sistema operativo, deve essere in grado di assegnare le giuste priorità ai vari compiti che deve svolgere, e di decidere quali di questi compiti scartare senza pietà se la situazione gliene chiede troppi contemporaneamente. Se il vostro computer si ferma completamente per qualche secondo perché sta scaricando la mail, non muore nessuno; ma se il computer di una sonda spaziale che si sta avvicinando a Marte si blocca per una manciata di secondi nel momento sbagliato perché è occupato a copiare un file o a salvare una foto, rischia di schiantarsi sul pianeta o mancarlo completamente.

Non solo: il software deve essere anche capace di riavviarsi da solo e istantaneamente in caso di problemi, qualunque cosa accada, perché nello spazio non c’è nessuno che possa premere il pulsante di reset e non c’è tempo di aspettare il caricamento dei programmi. I progettisti includono quindi un cosiddetto safe mode: una modalità minima che permette al sistema di ripartire velocemente da capo, a mente fresca, per così dire, e dedicarsi alle attività essenziali ignorando tutto il resto.

Questa non è teoria o eccesso di prudenza: sono realmente accaduti vari episodi in cui questa progettazione astuta ha salvato le missioni spaziali e in alcuni casi anche le vite degli astronauti.

Un caso classico è quello del primo allunaggio, a luglio del 1969: due astronauti, Neil Armstrong e Buzz Aldrin, stanno scendendo verso la Luna quando il computer che mantiene stabile il loro veicolo va in sovraccarico a tre minuti dall’atterraggio. Sta ricevendo troppe informazioni contemporaneamente, e segnala questo problema ai due uomini con un laconico, semplice codice: 1202.

(CLIP: Armstrong e Aldrin segnalano il 1202)

Senza quel computer i due astronauti sono spacciati, ma i tecnici sulla Terra rispondono via radio di continuare tranquillamente la discesa, ignorando la crisi informatica. È la scelta giusta, perché il software del computer si riavvia istantaneamente, scarta i compiti non strettamente necessari e si concentra sull’unica cosa davvero importante: atterrare. E i due, appunto, atterranno con successo sulla Luna ed entrano nella Storia.

Se non abbiamo tanti pezzettini d’astronauta sparsi sulla Luna è grazie in parte a una donna, Margaret Hamilton, che era direttore e supervisore della programmazione del software della missione Apollo 11, a soli 33 anni. È stata lei a progettare il computer di allunaggio in modo così resiliente, ispirata in parte da un incidente avvenuto durante una simulazione: la sua piccola figlia Lauren, che aveva portato con sé in ufficio, era riuscita a mandare in tilt il computer di bordo semplicemente pigiando dei tasti a caso. Questo chiaramente non doveva essere possibile durante una missione.

Questa resilienza, però, si paga: niente grafica, niente finestre, ma solo lettere e numeri su uno schermo rigorosamente monocromatico. Accettereste un telefonino o un computer così semplificato? Senza Fortnite, senza suonerie personalizzate, senza video e foto per Instagram, senza schermo touch 4K, e con una manciata di bei tasti robusti? Probabilmente no. E quindi niente resilienza per il vostro smartphone.

Però il software del computerino che gestisce la frenata della vostra auto con l’ABS fa a meno di tutte questi abbellimenti e quindi riesce a fare una sola cosa e a farla bene: frenare senza bloccare le ruote. Quel computerino salvavita della vostra auto è resiliente come un veicolo spaziale.

Anche Alan Stern, l’uomo che cerca di “vedere” una lampadina da cinque miliardi di chilometri di distanza, sa bene quanto sia importante questa resilienza. La sua sonda New Horizons a un certo punto aveva perso il contatto radio con la Terra proprio pochi giorni prima di raggiungere la sua destinazione principale, Plutone, dopo anni di viaggio. Senza quel contatto radio i dati raccolti sarebbero andati persi per sempre. Ma la sonda, che era andata in sovraccarico di compiti da svolgere, si era resa conto della situazione e si era riavviata da sola, andando in safe mode e dando priorità assoluta alle trasmissioni, e così aveva ripreso il contatto con la Terra appena in tempo.

L’altro asso nella manica di questi computer ultra-affidabili è la ridondanza: tutti i componenti principali, dal processore alla memoria ai sensori, sono duplicati o triplicati. Se se ne guasta uno, subentra l’altro: se va in crisi anche quello, entra in azione il terzo, e così via. Ovviamente questo significa dover installare il doppio o il triplo dei componenti, occupando molto più spazio e quasi raddoppiando o triplicando i costi. Una scelta accettabile per un veicolo spaziale, che costa comunque milioni, ma non per un computer o uno smartphone che vogliamo che sia sempre più compatto e leggero e che costi sempre meno. Sarebbe come andare in giro sempre con quattro ruote di scorta: inutile quando c’è un gommista ogni pochi chilometri, ma molto opportuno se c’è da attraversare un deserto roccioso.

Anche questa ridondanza è un trucco che troviamo anche qui sulla Terra, ma solo nei sistemi informatici che proteggono cose essenziali: negli aerei di linea, appunto, per esempio, e nelle automobili dotate di sistemi avanzati di guida assistita. Questi sistemi devono avere tempi di analisi e reazione rapidissimi e devono funzionare sempre, e quindi le loro memorie e i loro processori sono ridondati, ossia duplicati; addirittura in molti casi l’intero computer è installato in due esemplari completi e ce n’è un terzo, differente, che decide cosa fare se gli altri due non concordano.

L’informatica spaziale, come quella terrestre, continua a evolversi, e la sua nuova frontiera è l’intelligenza artificiale: le sonde più recenti non chiedono più l’aiuto a casa, ma trovano da sole il punto giusto dove atterrare grazie a software di bordo che analizzano le immagini delle telecamere di navigazione e riconoscono crateri, massi e altri ostacoli da evitare. Anche questo software deve essere perfettamente affidabile e privo di esitazioni.

Zibi Turtle è un’altra di quelle persone che lo sa bene: è una collega di Alan Stern. Anche lei è coordinatrice di un progetto spaziale molto ambizioso: la prima sonda capace di atterrare e ripartire in volo per esplorare Titano, una delle lune di Saturno, alla ricerca di indizi chimici della vita. Lo farà nel 2036. La sonda, denominata Dragonfly, sarà così lontana, a un miliardo e quattrocento milioni di chilometri, che i suoi segnali ci metteranno ore, alla velocità della luce, ad arrivare al centro di controllo, per cui il suo software dovrà essere in grado di decidere da solo come volare e dove atterrare. Non potrà aspettare comandi dalla Terra.

Via Zoom, Zibi Turtle mi ha spiegato come Dragonfly, che è in sostanza un laboratorio volante simile a un grosso drone a otto eliche, dovrà cavarsela completamente da solo su Titano.

(CLIP: Zibi spiega)

Le sue decisioni saranno guidate dal software di bordo, che dovrà fare riconoscimento delle immagini in tempo reale. Se il software dovesse sbagliare, addio sonda, e quindi anche qui sarà necessario adottare resilienza e ridondanza.

Quello stesso riconoscimento delle immagini che permetterà a questo “ottocottero” di esplorare una luna lontanissima è quello che, in forma più semplice, riconosce i volti quando facciamo le foto con il telefonino, ed è quello che, in forma molto più sofisticata, agisce nelle automobili più moderne, che possono decidere di frenare autonomamente perché hanno riconosciuto la sagoma di un bambino che sta attraversando di corsa la strada senza guardare e hanno attivato il freno ben prima che il conducente avesse il tempo di rendersi conto del pericolo e reagire.

(CLIP: Allarme di collisione)

Alla fine, insomma, gli investimenti spaziali hanno ricadute molto concrete sulla Terra, grazie a persone come Alan Stern, Zibi Turtle, Margaret Hamilton e a tante altre come loro, sparse per il mondo.

Ed è così che le pigiate incoerenti di una bambina sulla tastiera di un computer spaziale mezzo secolo fa hanno creato un intero settore, l’ingegneria del software, che vale circa 400 miliardi di dollari, e ci hanno portato qui, sul nostro fragile pianeta, ad avere voli sempre più sicuri e automobili che frenano ed evitano incidenti, spesso meglio di quanto farebbero i loro conducenti umani. Ma al tempo stesso, la corsa al risparmio ci dà computer che invece s’impallano puntualmente, contando sul fatto che arriverà la nostra semplice, affidabile mano a spegnerli e farli ripartire. 

Aggiornamento (2021/07/28): Alan Stern l’ha fatto di nuovo: ha appena annunciato il completamento con successo di un aggiornamento software su New Horizons, a 7,5 miliardi di km dalla Terra. Fantastico.


Fonti aggiuntive: Increment.com; Nautil.us

Podcast del Disinformatico RSI 2021/07/16: La seduttrice informatica assetata di bitcoin

Podcast del Disinformatico RSI 2021/07/16: La seduttrice informatica assetata di bitcoin

È disponibile il podcast di oggi de Il Disinformatico della Rete Tre della Radiotelevisione Svizzera, condotto dal sottoscritto. Come la puntata precedente, questa è l’edizione estiva, nella quale mi metto comodo e racconto una storia sola in ogni puntata ma la racconto in dettaglio.

Il podcast di oggi, insieme a quelli delle puntate precedenti, è a vostra disposizione presso www.rsi.ch/ildisinformatico (link diretto) ed è ascoltabile anche tramite feed RSS, iTunes, Google Podcasts e Spotify.

Buon ascolto, e se vi interessano il testo e i link alle fonti della storia di oggi, sono qui sotto!

—-

Questa storia inizia con tre ingredienti: uno smartphone, un cuore solitario e delle criptovalute. Uno di questi ingredienti sta per sparire in circostanze misteriose; due resteranno. Provate a indovinare quali. È importante, perché storie come questa succedono realmente e possono capitare a tutti. 

—-

Pochi giorni fa Jameson Lopp, della società di sicurezza informatica statunitense Casa Incorporated, ha raccontato [link attualmente non funzionante] sul sito della società una forma di attacco informatico insolita e originale.

Uno dei clienti della società, che chiamerò Mark per comodità (non è il suo vero nome), è un single che, come tante altre persone, usa app di incontri come Tinder per conoscere altre persone. Di recente ha trovato su Tinder il profilo di un donna che si descriveva in una maniera che ha colpito la sua attenzione. Ma non nella maniera che potreste immaginare. Citava semplicemente due parole nella descrizione della propria professione: crypto trader.

Un crypto trader è una persona che fa compravendita di criptovalute: bitcoin, ma non solo. È un mestiere abbastanza raro e Mark è stato attratto dal fatto che la donna, che chiamerò Sara (anche qui, non è il suo vero nome), lo svolgesse, visto che anche lui è un crypto trader.

Così Mark ha contattato la donna su Tinder, dicendole che anche lui era del mestiere; gli sembrava un buon aggancio di conversazione, un interesse comune di cui discutere.

Dopo una chattata su Internet i due hanno deciso di incontrarsi in una caffetteria. Mark ha notato che la donna che si è presentata all’appuntamento aveva un aspetto leggermente differente da quello che aveva visto nelle sue foto su Tinder, ma non si è fatto troppi problemi: tanta gente ha un aspetto reale parecchio differente da quello che pubblica online.

Durante questo primo incontro faccia a faccia Sara ha detto che i suoi genitori le avevano comperato un bitcoin, che aveva un valore di circa 30.000 dollari, ma non ha parlato di criptovalute per il resto dell’incontro.

Dopo una passeggiata insieme, i due si sono messi d’accordo di andare a casa di Mark a bere qualcosa. Hanno comperato degli alcolici, ma Mark ha notato che Sara era tutto sommato poco interessata a bere: mostrava molto più interesse per la musica. Anche qui, tutto sommato, niente di male.

A un certo punto Mark è andato alla toilette, e da quel momento i suoi ricordi si fanno confusi. Ricorda di aver bevuto ancora un po’ dopo essere stato alla toilette. Sara ha preso in mano lo smartphone di Mark e gli ha chiesto di mostrarle come si sbloccava. Mark sentiva che c’era qualcosa di sbagliato, ma aveva perso ogni inibizione e cautela. L’ultima cosa che ricorda di Sara è che la stava baciando, poi più nulla fino all’indomani mattina, quando Mark si è svegliato nel proprio letto.

Sara non c’era più, e non c’era più neppure il telefonino di Mark. Il portafogli, le carte di credito e i documenti personali dell’uomo erano ancora al loro posto. In casa non erano spariti soldi, computer o altri oggetti di valore.

Mark è andato al proprio computer portatile e ha cominciato a controllare i propri account: ha visto che qualcuno aveva tentato di fare acquisti di criptovalute usando il suo conto corrente bancario e di effettuare prelievi di bitcoin in vari siti di custodia di criptovalute. Chiaramente un aggressore stava cercando di svuotargli gli account dedicati alle criptovalute.

Che cosa gli stava succedendo?

Mark era diventato la vittima di una banda di criminali professionisti, ai quali non interessavano i soldi che aveva in casa o le carte di credito. Interessavano soltanto le password che proteggevano i suoi conti in criptovalute. Quelle password erano custodite nel suo smartphone: quello che mancava all’appello.

La sua strana arrendevolezza e perdita di inibizione davanti alla richiesta di Sara di mostrarle come sbloccare il suo smartphone, e la sua confusione nel ricordare gli eventi, erano probabilmente dovute a una sostanza che Sara gli aveva messo nel bicchiere approfittando della visita di Mark alla toilette. Una sostanza di quelle che appunto notoriamente causano perdita di inibizione e di memoria e vengono purtroppo usate solitamente per compiere aggressioni ai danni delle donne, specialmente nei locali pubblici. Stavolta la vittima era un uomo, e l’obiettivo non era un’aggressione fisica.

Sara era probabilmente il membro della banda che si occupava di sedurre le vittime, di drogarle di nascosto e di farsi dire come sbloccare i loro smartphone. Una volta ottenuto l’accesso al telefonino, il dispositivo viene passato a un altro componente della banda che si occupa di estrarne tutti i dati utili.

I criminali, infatti, si stanno rendendo conto che rubare un telefonino è molto remunerativo: questo dispositivo è ormai diventato la chiave di accesso alla vita intera, non solo digitale, di moltissime persone. Chi ha il vostro telefonino sbloccato può accedere alla vostra casella di mail e intercettare tutte le vostre comunicazioni personali e di lavoro. L’accesso alla mail permette di ricevere i link inviati dai siti degli account dei social network e dei servizi finanziari quando si clicca su “Ho dimenticato la password” e prenderne quindi il controllo cambiandone la password. Ma questo è soltanto l’inizio.

Quello che la maggior parte delle persone non si aspetta è che il loro telefonino possa essere considerato così prezioso dai malviventi da spingerli addirittura a organizzare una seduzione mirata, con tanto di incontro in carne e ossa con un membro della banda, soltanto per rubare quel dispositivo e farsene dare i codici di sblocco. Ma c’è un ottimo movente.

Avere il telefonino sbloccato di una persona, infatti, è ancora meglio che avere accesso alla sua mail: sul telefonino arrivano infatti anche gli SMS di autenticazione di banche e altri account che controllano denaro. Sul telefonino c’è anche l’app di autenticazione, per esempio Google Authenticator, che genera i codici usa e getta di questi account. E quindi avere lo smartphone sbloccato di una vittima significa avere tutto quello che serve per superare anche la cosiddetta autenticazione a due fattori usata dagli utenti più attenti: il primo fattore, infatti, è quello che sai (la password) e il secondo è quello che hai (il telefonino). Ma se una seduttrice ti induce a rivelare quello che sai e si porta via quello che hai, l’autenticazione a due fattori non serve più a nulla.

Infatti Mark aveva preso tutte queste precauzioni tecniche per proteggere gli account di criptovalute che gestiva, ma non aveva considerato il fattore umano. Ha sottovalutato l’investimento di risorse che i suoi aggressori erano disposti a fare.

I malviventi, infatti, si organizzano creando falsi account nei siti di incontri e immettendo in questi account parole chiave che attirano vittime facoltose: per esempio i gestori di criptovalute come Mark. Non sono loro a cercare le vittime: è la vittima che si autoseleziona.

Inoltre fanno leva sulle abitudini culturali: in un incontro fra sconosciuti, infatti, normalmente si pensa che la parte vulnerabile sia la donna. Le donne vengono avvisate del pericolo costituito dai farmaci immessi di nascosto nelle bevande: gli uomini no.

Nel caso di Mark, però, c’è un lieto fine, o quasi. Infatti i malviventi sono riusciti a impossessarsi soltanto di una piccola cifra in bitcoin presente in uno dei suoi account perché lui aveva preso un’ulteriore precauzione: aveva protetto i suoi account di maggior valore con un sistema a chiavi multiple.

In questi sistemi, un account finanziario è protetto da più di un codice o chiave di sicurezza. Le chiavi sono custodite su dispositivi separati e gestite da persone differenti. Per fare un trasferimento di denaro servono almeno due chiavi e quindi almeno due persone che siano d’accordo. Questa è la prassi standard per la gestione dei conti correnti nelle grandi aziende, e rende difficilissima la tecnica della seduzione: i malviventi dovrebbero riuscire a sedurre almeno due dei possessori di chiavi contemporaneamente.

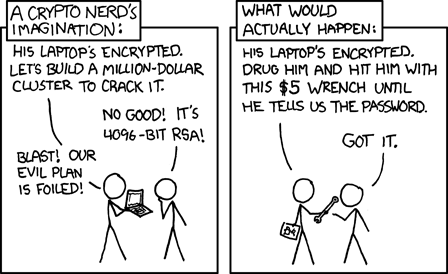
Gli esperti di sicurezza sottolineano che questo tipo di trappola è una variante nuova di una tecnica vecchia, il cosiddetto wrench attack, l’attacco con la chiave inglese, nel quale si minaccia di fare del male alla vittima per indurla a obbedire e consegnare password e dispositivi agli aggressori.

Ora l’obbedienza viene ottenuta usando farmaci. 

L’altra novità è che il boom delle criptovalute ha creato molti nuovi ricchi, che non hanno ancora sviluppato buone abitudini di sicurezza e non si rendono conto che bitcoin e simili sono estremamente facili da perdere o da farsi rubare.

Alla luce di questa evoluzione, i consigli di questi esperti vanno aggiornati.

  • Se date appuntamento a una persona sconosciuta che avete contattato su un sito di incontri, fatelo sempre in un luogo pubblico, preferibilmente uno dotato di telecamere le cui registrazioni possano essere consultate dalle autorità se qualcosa va storto.
  • Confrontate sempre la foto della persona nel profilo con l’aspetto della persona che incontrate in carne e ossa. Se avete dubbi che sia la stessa persona, è il caso di allarmarsi.
  • Non lasciate mai incustoditi cibi o bevande e non accettate cibi o bevande da sconosciuti o persone incontrate da poco.
  • Limitate il vostro consumo di alcolici quando siete in un incontro di questo tipo.
  • Mettetevi sempre d’accordo con una persona fidata che sappia del vostro appuntamento e agisca se non vi sente entro un certo orario.
  • E ovviamente non pubblicizzate a sconosciuti il vostro interesse per le criptovalute.
Podcast del Disinformatico RSI 2021/07/09: Stuxnet, il virus informatico più distruttivo della storia

Podcast del Disinformatico RSI 2021/07/09: Stuxnet, il virus informatico più distruttivo della storia

È disponibile il podcast di oggi de Il Disinformatico della Rete Tre della Radiotelevisione Svizzera, condotto dal sottoscritto. Questa è l’edizione estiva, nella quale mi metto comodo e racconto una storia sola in ogni puntata ma la racconto in dettaglio.

Il podcast di oggi, insieme a quelli delle puntate precedenti, è a vostra disposizione presso www.rsi.ch/ildisinformatico (link diretto) ed è ascoltabile anche tramite feed RSS, iTunes, Google Podcasts e Spotify.

Buon ascolto, e se vi interessano il testo e le fonti della storia di oggi, sono qui sotto!

—-

Questa storia inizia in un giorno di giugno del 2010, in Bielorussia. È un giorno come un altro presso la VirusBlokAda, una società di sicurezza informatica. Uno dei suoi specialisti, Sergei Ulasen, scopre un esemplare di un nuovo virus: gli capita spesso nel suo lavoro. Lo segnala pubblicamente in un forum di esperti, come è normale. Nota, però, che è un virus che si propaga usando una tecnica insolita, eludendo le normali difese di Microsoft Windows.

Sergei non sa ancora di avere per le mani uno dei virus informatici più distruttivi e sofisticati di sempre, che si sta diffondendo in tutto il mondo attraverso Internet ed è sfuggito al controllo dei suoi creatori.

Ma questo virus così potente ha anche un’altra particolarità: non fa assolutamente nulla. Non cancella dati, non ruba password: si limita a girare per Internet alla ricerca di qualcosa, ma all’inizio non si capisce bene cosa.

Ci vorranno parecchi mesi, e servirà il lavoro coordinato dei migliori esperti informatici civili del mondo, per venire a capo di questo mistero. Ma a quel punto sarà troppo tardi: il virus avrà già raggiunto il suo bersaglio, un delicatissimo impianto nucleare, danneggiandolo gravemente.

Questa è la storia di come quel virus, denominato Stuxnet, sia riuscito a superare tutte le difese di quell’impianto nucleare e a infettarlo in modo invisibile, nonostante fosse blindatissimo e isolato fisicamente da Internet, e di come Stuxnet sia stato capace di causare danni fisici ai macchinari dell’impianto, scrivendo una pagina nuova e inquietante della storia della guerra informatica.

C’è un’espressione, in informatica, che indica il massimo livello possibile della sicurezza dei dati e dei sistemi: air gap. Letteralmente vuol dire “divisorio d’aria”: significa che il sistema informatico non è collegato in alcun modo al resto del mondo. Niente Internet, niente cavi di rete, niente Wi-Fi: non entra e non esce nulla. Un sistema con air gap è un’isola, una fortezza.

Questo isolamento drastico si usa per proteggere le risorse strategiche di un’azienda o di un paese: centrali elettriche, impianti di produzione, sistemi militari, archivi di dati sensibili. Cose preziose e costosissime, che devono assolutamente funzionare sempre.

L’impianto nucleare iraniano di Natanz è una di queste risorse protette da un air gap: è un complesso in gran parte sotterraneo, dentro il quale lavorano incessantemente migliaia di centrifughe, ossia degli apparati che ruotano ad altissima velocità per separare gli isotopi dell’uranio allo scopo di usarli nella produzione di energia nucleare o, potenzialmente, nella fabbricazione di bombe atomiche (che il governo iraniano dichiara però di non voler realizzare).

Ma qualcuno ha deciso che quelle centrifughe, a torto o a ragione, vanno fermate. Un attacco militare tradizionale sarebbe difficilissimo, perché le bombe non riuscirebbero a sfondare i massicci bunker sotterranei, e soprattutto sarebbe un atto politicamente esplosivo. Serve un approccio più sottile, preferibilmente invisibile: ed è qui che entra in scena l’informatica. Come si recapita un attacco informatico a un sistema che è isolato da Internet e dal mondo?

Torniamo da Sergei Ulasen, lo specialista bielorusso che per primo, a giugno del 2010, ha isolato lo strano virus informatico, più propriamente un worm, e lo sta esaminando. All’inizio sembra un virus abbastanza ordinario, che sfrutta una falla di sicurezza di Microsoft Windows che gli consente di infettare un computer semplicemente inserendovi una chiavetta USB infetta. Non ha bisogno che l’utente apra un file o lo esegua: il solo fatto di guardare il contenuto della chiavetta con Esplora Risorse è sufficiente a completare l’infezione. Una tecnica potente, che però Microsoft blocca rapidamente diffondendo un aggiornamento per Windows a luglio 2010, un mesetto dopo la scoperta.

Gli esperti informatici civili di tutto il mondo cominciano a parlarne pubblicamente, ma lo segnalano semplicemente come uno dei tanti malware in circolazione in quel periodo. Poi cominciano ad accorgersi che questo virus ha qualcosa di davvero speciale. Gli danno il nome che lo renderà famoso fra gli informatici: Stuxnet, che è una fusione di alcune parole chiave presenti nel suo codice (stub e mrxnet.sys).

Stuxnet manifesta ben presto delle preferenze molto precise: si diffonde indiscriminatamente, effettuando migliaia di tentativi al giorno di infettare altri computer Windows, ma contiene una serie di istruzioni dedicate a colpire soltanto degli specifici apparati di controllo programmabili, i cosiddetti SCADA, usatissimi nei processi industriali, e ce l’ha specificamente con quelli di una sola marca, la Siemens. Tuttavia non colpisce tutti gli apparati di controllo di questa azienda: è molto schizzinoso, e li infetta soltanto se sono collegati a macchinari specifici, ad altissime prestazioni.

È un comportamento molto strano, che lascia perplessi gli esperti: nell’ottica del virus tradizionale, creato da criminali, non ha senso essere così selettivi. Intanto le infezioni si diffondono in tutto il pianeta, e anche qui Stuxnet si rivela stranamente attento nella scelta dei bersagli. Vengono segnalati casi di infezioni da Stuxnet in Pakistan, negli Stati Uniti, in India e in Indonesia, ma ben il 60% dei computer infettati si trova in Iran. Un altro dettaglio che non ha senso, visto che i sistemi SCADA della Siemens non sono vendibili all’Iran a causa dell’embargo internazionale.

Man mano che gli esperti proseguono nell’analisi di Stuxnet, emerge un altro fatto assolutamente insolito: questo virus sfrutta ben quattro vulnerabilità di Windows prima sconosciute. Di solito un malware sofisticato ne usa una sola: adoperarne quattro in una sola volta è rarissimo, perché una volta usate, queste vulnerabilità non saranno più sfruttabili per attacchi. Come se non bastasse, Stuxnet contiene la firma digitale segreta di due fabbricanti di chip taiwanesi. Queste firme vengono usate per certificare le applicazioni e garantire che non siano pericolose. Rubarle è un’impresa difficilissima.

Chi mai si darebbe così tanta pena per colpire dei sistemi industriali di una marca specifica, ma praticamente solo se si trovano in Iran, dove quella marca non è in vendita?

Soltanto a settembre 2010, tre mesi dopo la scoperta di Stuxnet, alcuni esperti si azzardano timidamente a proporre una spiegazione a tutti questi misteri: il crimine informatico non c’entra nulla. Si tratta, secondo loro, di un’arma informatica militare, concepita e pilotata da qualcuno che ha mire geopolitiche. Sarebbe il primo caso pubblicamente noto di un virus informatico utilizzato a scopi militari per un attacco che ha effetti distruttivi nel mondo reale. Per questo Mikko Hypponen, uno dei più noti esperti di sicurezza informatica, lo descrive come il malware più importante dell’anno e probabilmente del decennio.

Questa spiegazione militare, proposta dai principali produttori di antivirus e ambiguamente supportata da alcune dichiarazioni governative e militari statunitensi e israeliane, è coerente con tutti i fatti accertati e con alcuni altri fatti poco conosciuti che vengono rivelati dagli esperti con il contributo di Wikileaks, come il fatto che in realtà ci sono eccome degli apparati di controllo della Siemens in Iran: sono stati acquistati clandestinamente, eludendo l’embargo, e si trovano proprio negli impianti nucleari del paese. Guarda caso, controllano le centrifughe per l’arricchimento dell’uranio. Che però sono isolate da Internet, come tutti gli impianti nucleari iraniani, da quel famoso air gap. Quindi come ha fatto Stuxnet a raggiungerli? E una volta raggiunti, come ha fatto a non farsi notare?

La ricostruzione più plausibile è che Stuxnet sia stato impiantato, non si sa bene come, nei computer di alcune organizzazioni iraniane che fanno manutenzione agli impianti industriali, compresi quelli nucleari. Il virus sarebbe rimasto dormiente, invisibile, su questi computer fino al momento in cui i tecnici di queste organizzazioni hanno portato i propri computer dentro gli impianti nucleari e li hanno usati per effettuare la manutenzione degli apparati di controllo della Siemens. Ecco come si scavalca l’air gap: qualcuno da fuori porta dentro un dispositivo infetto e lo collega fisicamente agli apparati isolati. Che a questo punto non sono più isolati.

Stuxnet si sarebbe reso conto di aver raggiunto il proprio bersaglio e si sarebbe attivato, installandosi in modo invisibile negli apparati della Siemens di quegli impianti nucleari. E qui, stando all’analisi tecnica del codice di questo virus, sarebbe stata usata un’astuzia molto particolare per non far notare che questi apparati erano infettati e sotto il controllo di Stuxnet.

Per prima cosa, Stuxnet avrebbe modificato il funzionamento degli apparati Siemens iraniani in modo da alterare leggermente la velocità di rotazione delle centrifughe in modo irregolare, creando delle sollecitazioni eccessive che le avrebbero man mano danneggiate fino a rovinarle. Ma per non farsi notare, avrebbe visualizzato e registrato dei dati falsi, che avrebbero fatto credere ai tecnici dell’impianto che tutto fosse normale.

Le centrifughe, insomma, avrebbero dato l’impressione di guastarsi per ragioni assolutamente inspiegabili, e l’esame dei dati registrati dai loro apparati di controllo non avrebbe rivelato nulla di anomalo. In questo modo il virus avrebbe potuto continuare ad agire indisturbato, in segreto, per mesi o anni, e non ne avremmo mai saputo nulla se non avesse contenuto un errore di programmazione.

A causa di questo errore, infatti, quando un tecnico collegò a Internet un computer che era stato usato per la manutenzione degli impianti nucleari iraniani, Stuxnet si diffuse in tutta Internet, infettando centinaia di migliaia di computer e sistemi industriali, e così fu rilevato dagli esperti di sicurezza civili.

L’entità esatta dei danni materiali causati da Stuxnet non è nota. Secondo alcune stime, la sua incursione avrebbe rovinato un quinto di tutte le centrifughe nucleari iraniane. Le autorità del paese hanno ammesso che un virus informatico era riuscito a causare problemi a “un numero limitato” di queste centrifughe. Ma in queste situazioni la disinformazione viene usata da tutti i contendenti, sia per esagerare i propri successi, sia per sminuire le proprie sconfitte.

Quello che è certo è il codice di Stuxnet, che è stato analizzato dagli esperti di aziende come Symantec, Kaspersky, F-Secure e molte altre. Il suo bersaglio e la sua complessità e sofisticazione non sono in dubbio: Stuxnet è la dimostrazione che è possibile realizzare un’arma informatica capace di causare danni fisici a macchinari strategici, e che qualcuno è disposto a usarla. Ma è anche la dimostrazione che persino le armi più sofisticate e mirate possono sfuggire al controllo dei loro creatori.

Su chi siano questi creatori e i loro mandanti, fra l’altro, ci sono solo congetture e ipotesi: ma sono pochi i paesi che hanno competenze informatiche di questo livello e la determinazione politica di usarle per sganciare armi digitali del genere contro un paese specifico.

A un decennio abbondante di distanza da questo esordio delle armi da guerra informatica, oltre al fascino da spy-story della vicenda in sé restano fondamentalmente due lezioni.

La prima è che abbiamo oggi le prove del fatto che dietro le quinte, a nostra insaputa, si combatte una guerra informatica non dichiarata, ma a lungo sospettata, che può usare i nostri dispositivi digitali come cavalli di Troia per distruzioni fisiche, non solo per alterare, rubare o cancellare dati. Stuxnet è soltanto un episodio di questa guerra che è venuto alla luce. Non sappiamo quanti altri ce ne sono stati, e ce ne sono, di cui non verremo mai a conoscenza. Ma almeno adesso sappiamo per certo che la guerra informatica esiste ed è molto concreta.

La seconda lezione è che Stuxnet e i suoi derivati non sono semplicemente un nuovo strumento che si aggiunge all’arsenale militare. Un virus informatico riscrive completamente le regole della guerra. Un’arma convenzionale lascia sempre delle tracce che permettono di risalire ai suoi mandanti: il tipo di esplosivo, i componenti dell’ordigno, il genere di danno che produce, per esempio. Un’arma informatica non ha nulla di tutto questo. Rende incredibilmente facile lanciare il sasso e nascondere la mano, o addirittura dare la colpa a qualcun altro. Non richiede macchinari sofisticati o poligoni di test difficili da occultare.

E questo, come si dice in questi casi, cambia tutto.


Fonti aggiuntive: BBC (2011); BBC (2021); Disinformatico (2010). 

Podcast del Disinformatico RSI 2021/07/02: Rapporto UFO e testimonianze, attacco ai dischi rigidi, stranezze di Google Translate

Podcast del Disinformatico RSI 2021/07/02: Rapporto UFO e testimonianze, attacco ai dischi rigidi, stranezze di Google Translate

È disponibile il podcast di oggi de Il Disinformatico della Rete Tre della Radiotelevisione Svizzera, condotto da me insieme a Tiki. Dalla settimana prossima il programma avrà una veste differente ed estiva: ci sarò io a raccontare in dettaglio una grande storia dell’informatica o della disinformazione. Questi sono gli argomenti trattati nella puntata di oggi, con i link ai rispettivi articoli di approfondimento:

Il podcast di oggi, insieme a quelli delle puntate precedenti, è a vostra disposizione presso www.rsi.ch/ildisinformatico (link diretto) ed è ascoltabile anche tramite feed RSS, iTunes, Google Podcasts e Spotify.

Buon ascolto!

Podcast del Disinformatico RSI di oggi (2021/06/18) pronto da scaricare: furto di dati sanitari, certificati Covid, scrivere con il pensiero, restart spaziale

Podcast del Disinformatico RSI di oggi (2021/06/18) pronto da scaricare: furto di dati sanitari, certificati Covid, scrivere con il pensiero, restart spaziale

È disponibile il podcast di oggi de Il Disinformatico della Rete Tre della Radiotelevisione Svizzera, condotto da me insieme a Tiki. Questi sono gli argomenti trattati, con i link ai rispettivi articoli di approfondimento:

Il podcast di oggi, insieme a quelli delle puntate precedenti, è a vostra disposizione presso www.rsi.ch/ildisinformatico (link diretto) ed è ascoltabile anche tramite feed RSS, iTunes, Google Podcasts e Spotify.

Buon ascolto!

Podcast del Disinformatico RSI di oggi (2021/06/11) pronto da scaricare

Podcast del Disinformatico RSI di oggi (2021/06/11) pronto da scaricare

È disponibile il podcast di oggi de Il Disinformatico della Rete Tre della Radiotelevisione Svizzera, condotto da me insieme a Tiki. Questi sono gli argomenti trattati, con i link ai rispettivi articoli di approfondimento:

Il podcast di oggi, insieme a quelli delle puntate precedenti, è a vostra disposizione presso www.rsi.ch/ildisinformatico (link diretto) ed è ascoltabile anche tramite feed RSS, iTunes, Google Podcasts e Spotify.

Buon ascolto!

Podcast del Disinformatico RSI di oggi (2021/06/04) pronto da scaricare

Podcast del Disinformatico RSI di oggi (2021/06/04) pronto da scaricare

È disponibile il podcast di oggi de Il Disinformatico della Rete Tre della Radiotelevisione Svizzera, condotto da me insieme a Tiki. Questi sono gli argomenti trattati, con i link ai rispettivi articoli di approfondimento:

Il podcast di oggi, insieme a quelli delle puntate precedenti, è a vostra disposizione presso www.rsi.ch/ildisinformatico (link diretto) ed è ascoltabile anche tramite feed RSS, iTunes, Google Podcasts e Spotify.

Buon ascolto!

Podcast del Disinformatico RSI di oggi (2021/05/28) pronto da scaricare

Podcast del Disinformatico RSI di oggi (2021/05/28) pronto da scaricare

Consueto promemoria: è disponibile il podcast di oggi de Il Disinformatico della Rete Tre della Radiotelevisione Svizzera, condotto da me insieme a Tiki. Questi sono gli argomenti trattati, con i link ai rispettivi articoli di approfondimento:

Il podcast di oggi, insieme a quelli delle puntate precedenti, è a vostra disposizione presso www.rsi.ch/ildisinformatico (link diretto) ed è ascoltabile anche tramite feed RSS, iTunes, Google Podcasts e Spotify.

Buon ascolto!

Podcast del Disinformatico RSI di ieri (2021/05/21) pronto da scaricare

Podcast del Disinformatico RSI di ieri (2021/05/21) pronto da scaricare

È disponibile il podcast di ieri de Il Disinformatico della Rete Tre della Radiotelevisione Svizzera, condotto da me insieme a Tiki. Questi sono gli argomenti trattati, con i link ai rispettivi articoli di approfondimento:

Il podcast di oggi, insieme a quelli delle puntate precedenti, è a vostra disposizione presso www.rsi.ch/ildisinformatico (link diretto) ed è ascoltabile anche tramite feed RSS, iTunes, Google Podcasts e Spotify.

Buon ascolto!